





 Pratite nas preko RSS-a
Na Google Play otkriveno 16 aplikacija zaraženih malverom Clicker, aplikacije preuzete 20 miliona puta
Mobilni telefoni, 21.10.2022, 08:30 AM
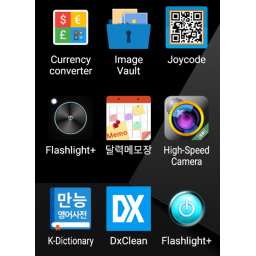
Zbog prevare sa oglasima iz Google Play prodavnice aplikacija za Android uklonjeno je 16 aplikacija sa ukupno više od 20 miliona preuzimanja.
Malver Clicker bio je sakriven u naizgled bezopasnim aplikacijama kao što su aplikacija za kameru, konverter valuta, čitač QR kodova, aplikacija za beleške, rečnici i slične, saopštila je firma za sajber bezbednost McAfee koja je otkrila a zatim i prijavila Googleu ove aplikacije.
Google je iz Play prodavnice uklonio sledeće aplikacije:
High-Speed Camera (com.hantor.CozyCamera) - više od 10.000.000 preuzimanja
Smart Task Manager (com.james.SmartTaskManager) - više od 5.000.000 preuzimanja
Flashlight+ (kr.caramel.flash_plus) - više od od 1.000.000 preuzimanja
달력메모장 (com.smh.memocalendar) - više od od 1.000.000 preuzimanja
K-Dictionary (com.joysoft.wordBook) - više od od 1.000.000 preuzimanja
BusanBus (com.kmshack.BusanBus) - više od od 1.000.000 preuzimanja
Flashlight+ (com.candlencom.candleprotest) - više od 500.000 preuzimanja
Quick Note (com.movinapp.quicknote) - više od 500.000 preuzimanja
Currency Converter (com.smartwho.SmartCurrencyConverter) - više od 500.000 preuzimanja
Joycode (com.joysoft.barcode) - više od 100.000 preuzimanja
EzDica (com.joysoft.ezdica) - više od 100.000 preuzimanja
Instagram Profile Downloader (com.schedulezero.instapp) - više od 100.000 preuzimanja
Ez Notes (com.meek.tingboard) - više od 100.000 preuzimanja
손전등 (com.candlencom.flashlite) - više od 1000 preuzimanja
계산기 (com.doubleline.calcul) - više od 100 preuzimanja
Flashlight+ (com.dev.imagevault) - više od 100 preuzimanja
Kada se neka od ovih aplikacija instalira i pokrene na uređaju, malver Clicker koji je sakriven u aplikaciji posećuje lažne veb sajtove i simulira klikove na oglase bez znanja korisnika. Ovo može dovesti do „velikog mrežnog saobraćaja i potrošnje energije“ a da žrtva to i ne primeti. Za to vreme malver zarađuje za one koji ga distribuiraju.
Da bi se prikrile prave namere, uzima se u obzir vreme instalacije aplikacije tako da se sporna aktivnost ne dešava u prvih sat vremena od preuzimanja aplikacije.
McAfee je pre dva meseca u Google Play prodavnici otkrio još desetak Android adware aplikacija, koje su sadržale malver pod nazivom HiddenAds. Da bi videli oglase, korisnici ne moraju da pokreću inficirane aplikacije, jer se malver HiddenAds automatski pokreće bez ikakve interakcije.
Foto: McAfee
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



