





 Pratite nas preko RSS-a
Novi Android malver: TigerBot
Mobilni telefoni, 06.04.2012, 01:10 AM
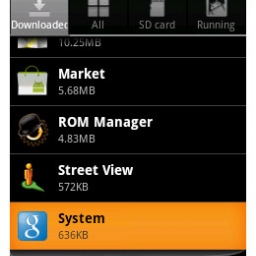
Istraživači NQ Mobile Security u saradnji sa timom Univerziteta Severna Karolina otkrili su novi malver za Android kontrolisan preko SMS poruka koji, između ostalog, beleži telefonske pozive, učitava GPS lokaciju i restartuje telefon.
Malver nazvan TigerBot dobija komande putem SMS poruka. Zaraženi mobilni uređaj je programiran da prihvati komandu “android.provider.Telephony.SMS_RECEIVED” i presreće druge SMS poruke nižeg prioiteta.
Kao i većina novijih malvera, Tigerbot je nevidljiv - nema ikone na ekranu telefona koja ukazuje na njegovo prisustvo. On koristi nazive Google-ovih ili Adobe-ovih aplikacija kao što su “system” ili “flash” da bi se maskirao u legitimne aplikacije.
Kako bi mogao da realizuje funkcije za koje je razvijen (beleženje telefonskih poziva, GPS lokacije i restarovanje telefona), Tigerbot menja mrežna podešavanja uređaja, snima i otprema fotografije, šalje SMS poruke i gasi tekuće procese.
TigerBot je sličan Android Trojancu HippoSMS ali za razliku od HippoSMS koji preuzima kontrolu nad telefonom da bi slao SMS poruke koje se naplaćuju po premijum tarifama, TigerBot je kontrolisan putem SMS poruka.
TigerBot se još uvek nije pojavio u zvaničnoj Google-ovoj online prodavnici Google Play ali se može naći na alternativnim marketima.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



