





 Pratite nas preko RSS-a
Novi Android malver u Googlevoj Play prodavnici
Mobilni telefoni, 12.01.2018, 00:30 AM
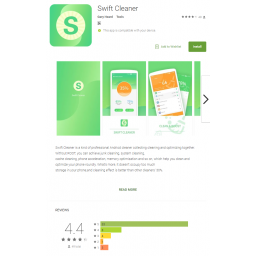
Kompanija Trend Micro otkrila je novi Android malver, prvi koji je napisan u programskom jeziku Kotlin.
Stručnjaci kompanije Trend Micro otkrili su malver u Android aplikaciji koja se mogla preuzeti iz zvanične Googleove prodavnice Play, a koja je predstavljena kao legitimna aplikacija za čišćenje telefona nazvana Swift Cleaner.
Malver još uvek nema neko zvučno ime. Trend Micro ga detektuje kao ANDROIDOS_BKOTKLIND.HRX. Maliciozna aplikacija je primećena na zaraženim telefonima pod nazivima. com.pho.nec.sg.app.cleanapplication, com.pho.nec.pcs i com.pho.nec.sg.
Google je iz prodavnice Play uklonio lažne aplikacije Swift Cleaner koje sadrže ovaj malver.
Istraživači kažu da malver ima mnogo funkcija, ali da kriminalci koriste samo nekoliko njih. Operateri malvera su ga do sada koristili kako bi obezbedili klikove na reklame sa zaraženih telefona, ali i tajno pretplatili telefone korisnika na premium SMS brojeve. U vezi sa tim, malver može da zaobiđe CAPTCHA toveest koje koriste neke od ovih premium usluga.
Pored toga, malver je takođe sposoban za daljinsko izvršavanje komandi, krađu informacija, slanje SMS poruka i drugo.
Svi Android malveri koji su do sada otkriveni su napisani u Java. Prelazak na Kotlin nije iznenađenje, pošto je taj programski jezik zvanično postao drugi programski jezik koji podržava Android OS, a mnogi očekuju da će narednih godina postati primarni jezik za pisanje Android aplikacija.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



