





 Pratite nas preko RSS-a
Novi Trojanac za Android koristi ikonicu Google Play i pokreće DDoS napade
Mobilni telefoni, 28.12.2012, 07:16 AM
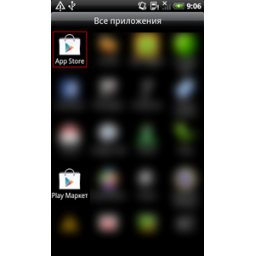
Stručnjaci ruskog proizvođača antivirusnog softvera kompanije Doctor Web upozorili su korisnike interneta na novi zlonamerni program za Android koji se, kada se instalira, može koristiti u DDoS napadima na web sajtove.
Novootkriveni malver nazvan je „Android.DDoS.1.origin“. Nakon instalacije, malver kreira ikonicu koja je slična onoj koju ima aplikacija Google Play. Kada korisnik pokrene program, Trojanac pokušava da se poveže sa serverom koji je pod kontrolom kriminalaca i ako uspe u tome, šalje broj telefona zaraženog uređaja i čeka dalje SMS komande. Malver može dobiti instrukcije za napad na određeni server, nakon čega započinje slanje pakete podataka na određenu adresu, kao i instrukcije za slanje SMS poruka na određeni broj.
Aktivnosti Trojanca odražavaju se nepovoljno na performanse zaraženog uređaja, a s obzirom da malver pristupa internetu i šalje SMS poruke, on skupo može koštati vlasnika zaraženog telefona.
Još uvek nije jasno kako se Trojanac distribuira, ali stručnjaci pretpostavljaju da kriminalci koriste trikove društvenog inženjeringa i da je malver prerušen u legitimnu aplikaciju.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



