





 Pratite nas preko RSS-a
Novi bankarski trojanac za Android zove se Cerberus, a njegov autor ga otvoreno reklamira na Twitteru
Mobilni telefoni, 14.08.2019, 03:00 AM
Nakon što je nekoliko popularnih trojanaca za Android kao što su Anubis, Red Alert 2.0, GM bot i Exobot, nestalo sa scene, pojavio se novi igrač sa sličnim mogućnostima, kako bi popunio prazninu koja je nastala kada su distributeri navedenih malvera odustali od njih.
Novi malver nazvan je "Cerberus". Reč je o trojancu za daljinski pristup koji omogućava napadačima da sa daljine preuzmu potpunu kontrolu nad zaraženim Android uređajima. On takođe može da se koristi i kao bankarski trojanac, za prikupljanje liste kontakata i kontrolu SMS poruka.
Prema rečima autora trojanca, koji je na Twitteru iznenađujuće društven i otvoreno se ruga bezbednosnim istraživačima i antivirusnoj industriji, Cerberus je kodiran od nule i ne koristi kod drugih postojećih bankarskih trojanaca.
Autor takođe tvrdi da je trojanca koristio za privatne operacije najmanje dve godine, pre nego što ga je pre dva meseca ponudio svima koji žele da ga rentiraju, po ceni od 2000 dolara za mesec dana korišćenja, 7000 dolara za 6 meseci i 12000 dolara za period od 12 meseci.
Istraživači iz kompanije Threat Fabric analizirali su trojanca, i utvrdili da malver ima prilično uobičajenu listu funkcionalnosti, kao što su:
- pravljenje snimaka ekrana
- snimanje zvuka
- snimanje pritisaka na tastere
- slanje, primanje i brisanje SMS-ova,
- krađa kontakata
- prosleđivanje poziva
- prikupljanje informacija o uređaju
- praćenje lokacije uređaja
- krađa korisničkog imena i lozinke naloga
- onemogućavanje Play Protecta
- preuzimanje dodatnih aplikacija i payloada
- uklanjanje aplikacija sa zaraženih uređaja
- prikazivanje obaveštenja
- zaključavanje ekrana uređaja
Kada inficira uređaj, Cerberus prvo sakriva svoju ikonu, a zatim traži dozvolu pristupačnosti maskiran u Flash Player servis. Ako mu se odobri dozvola, malver automatski registruje kompromitovani uređaj na svom komandno-kontrolnom serveru, omogućavajući kupcu - napadaču da daljinski upravlja uređajem.
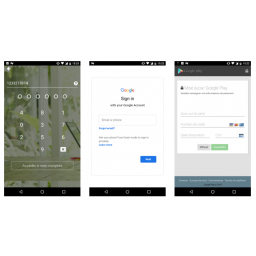
Da bi ukrali brojeve kreditnih kartica korisnika, bankarske akreditive i lozinke za društvene mreže, Cerberus omogućava napadačima da pokrenu napade prekrivanja ekrana sa kontrolne table.
U takvom napadu, trojanac prikazuje svoj prozor preko legitimnih aplikacija za mobilno bankarstvo i tako namamljuje Android korisnike da unose svoje bankarske akreditive na lažnom ekranu za prijavu, što je uobičajeno za fišing napad.
Prema rečima istraživača, Cerberus sadrži šablone za napade za ukupno 30 ciljeva, uključujući 7 francuskih aplikacija za bankarstvo, 7 američkih aplikacija, jedne japanske aplikacije za bankarstvo i 15 drugih aplikacija.
Cerberus takođe koristi neke zanimljive tehnike kako ga antivirusi ne bi otrkili, ali i da bi sprečio da bude analiziran, poput upotrebe senzora akcelerometra uređaja za merenje pokreta žrtve.
Ideja je jasna - kako se korisnik kreće, njegov Android uređaj obično generiše određenu količinu podataka senzora pokreta. Malver nadzire korake korisnika preko senzora kretanja uređaja da bi proverio da li se pokreće na stvarnom Android uređaju.
"Trojanac koristi ovaj brojač za aktiviranje bota ako navedeni brojač koraka pogodi prethodno podešeni prag za koji smatra da je pokretanje na uređaju bezbedno", objašnjavaju istraživači.
"Ova jednostavna mera sprečava trojanca da se pokreće i analizira u okruženjima za dinamičku analizu (sandbox) i na testnim uređajima analitičara malvera."
Ako korisnikovom uređaju nedostaju podaci senzora, malver pretpostavlja da je sandbox za skeniranje malvera emulator bez senzora kretanja i neće pokrenuti zlonamerni kod.
Međutim, ova tehnika takođe nije jedinstvena i ranije ju je implementirao popularni Android bankarski trojanac Anubis.
Treba napomenuti da Cerberus ne koristi nijednu ranjivost da bi se automatski instalirao na ciljanom uređaju. Umesto toga, instalacija malvera se oslanja se na društveni inženjering.
Zbog toga, da biste se zaštitili od ovakvih malvera, preporuka je da pazite šta preuzimate na svoj telefon.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



