





 Pratite nas preko RSS-a
U Google Play prodavnici pronađen bankarski trojanac Anubis
Mobilni telefoni, 10.04.2019, 03:30 AM
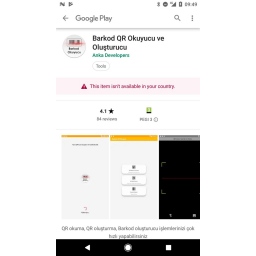
Istraživač kompanije ESET Lukas Stefanko otkrio je u Google Play prodavnici Android aplikaciju koja krade lozinke za PayPal naloge, šifruje fajlove u eksternoj memoriji uređaja i blokira telefon crnim ekranom.
Iza zlonamernog ponašanja ove aplikacije stoji malver Anubis, poznati bankarski trojanac za Android koji je dizajniran tako da, između ostalog, krade bankarske akreditive, da obezbedi svojim operaterima "backdoor" ulaz na uređaju, i da šalje SMS spam poruke.
Kada malver koji funkcioniše kao downloader, i čiji je zadatak da preuzima druge malvere, preuzme Anubis, ovaj bankarski trojanac počinje da prikuplja tzv. finansijske informacije i to ili uz pomoć ugrađenog keylogger modula ili snimanjem ekrana kada korisnik unese podatke za prijavljivanje u aplikacije. Anubis ne koristi za ovo taktiku koja je uobičajena za druge Android bankarske trojance a koja podrazumeva prekrivanje ekrana uređaja ekranom malvera, sa istim ciljem koji ima i Anubis.
Verzije Anubisa sa funkcijom ransomwarea nisu novost - kompanija Sophos je otkrila Anubisom inficirane aplikacije u Play prodavnici avgusta prošle godine koje su mogle da šifruju fajlove. Šifrovanim fajlovima bi bila dodata ekstenzija .Anubiscrypt - ista ona koju je sada primetio i Stefanko.
Ugrađena ransomware komponenta šifruje korisničke fajlove na telefonu. Stefanko kaže da je verovatnoća da postoji rezervna kopija podataka sa telefona manja nego kod laptop ili desktop računara, a da telefoni čuvaju vredne podatke, kao što su privatne fotografije korisnika.
Malver ima funkciju zaključavanja uređaja i zaključava uređaj ali izgleda da ova funkcionalnost nije dobro implementitana tako da je moguće otključati telefon a da pri tom nema zahteva za otkup. To pokazuje da Anubisovi autori i dalje rade na razvoju malvera.
Stefanko je pronašao samo jednu aplikaciju inficiranu Anubisom koja je kopija jedne druge aplikacije, ali je drugi istraživač Nikolaos Hrisaidos, pronašao još nekoliko drugih Android aplikacija u Play prodavnici koje distribuiraju ovog trojanca.
Zaražena aplikacija koju je Stefanko pronašao na Google Play nema mnogo instalacija. Trenutna statistika prodavnice je "0+", ali aplikacija ima 90 ocena, sa prosečnom ocenom od 4 zvezdice. To je loše jer sa tako visokim ocenama aplikacija može privući još korisnika.
Ranije su aplikacije inficirane Anubisom koje su pronađene u Play prodavnici imale u proseku od 100 + do 5000+ instalacija.
U izveštaju kompanije Trend Micro objavljenom u januaru ove godine, otkriveno je da se Anubis koristio u velikoj kampanji u kojoj je malver ciljao 377 aplikacija banaka iz 93 zemlje, kao i aplikacije kao što su Amazon, eBay i PayPal koje su se nalazile na listi ciljeva malvera.
Downloaderi koje su autori Anubisa koristili da bi distribuirali trojanca takođe su korišćeni za infekciju uređaja Exobot malverom.
Aplikacije zaražene Anubisovim downloaderima koje se distribuiraju preko Google Play prodavnice pokazuju da njihovi autori umeju da ih vešto sakriju i prevare odbrane Googleove Play prodavnice.
Portparol Googlea se oglasio ovim povodom, i rekao da aplikacija inficirana Anubisom više nije u Play prodavnici.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



