





 Pratite nas preko RSS-a
Opasni bankarski trojanac Acecard sakriven u igri na Google Play
Mobilni telefoni, 18.05.2016, 01:30 AM
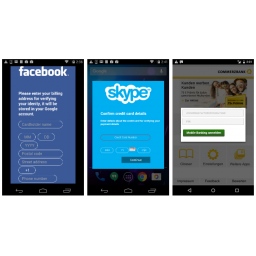
Istraživači iz kompanije Lookout otkrili su malver Acecard u bezazlenoj igri sa kartama Black Jack Free, u Googleovoj prodavnici aplikacija Play.
Igra Black Jack Free (com.bjack.free) se pojavila prošle nedelje na Google Play, ali je ubrzo otkrivena i prijavljena Googleu. Međutim, aplikacija je sa Google Play uklonjena tek posle četiri dana, a za to vreme instalirana je na najmanje 5000 uređaja.
Black Jack Free omogućava korisnicima da besplatno igraju poker, koristeći samo virtuelni novac. Međutim, novac koji mogu izgubiti korisnici ove igre je pravi, jer ona krišom instalira drugu aplikaciju koja prikazuje prozore preko legitimnih aplikacija banaka i popularnih aplikacija kao što je Facebook ili Skype. Korisnika treba prevariti da unese korisničko ime i lozinku za svoj online bankovni račun, kao i informacije o kreditnoj kartici.
Ako ste među onima koji su instalirali Black Jack Free, trebalo bi da potražite i uklonite i ovu drugu aplikaciju. Pored toga, trebalo bi da promenite lozinke za svoje naloge.
Osim što krade korisnička imena i lozinke za online bankovne naloge i informacije o kreditnim karticama korisnika, Trojanac može da presreće SMS poruke i preusmeri ih komandno-kontrolnom serveru, da šalje SMS poruke oponašajući vlasnika uređaja, da prosleđuje pozive, zaključava ekran uređaja, i briše podatke korisnika sa uređaja, ako za to dobije komandu.
Malver Acecard su prvi otkrili stručnjaci kompanije Kaspersky Lab, u februaru ove godine. Reč je o jednom od najopasnijih, ako ne i o trenutno najopasnijem Android malveru.
Acecard je sveobuhvatna pretnja koja ima funkcionalnosti spywarea, a može se koristiti i za fišing napade, krađu informacija, i zaključavanje ekrana koje je uobičajeno za ransomware.
Bankarski trojanci koji ciljaju aplikacije banaka i drugih servisa sa pristupom bankovnim računima i brojevima kreditnih kartica, su rastući problem, kažu istraživači Lookouta, koji su podsetili na sličan mobilni malver Marchcaban koji cilja korisnike PayPala na isti način. Kada je instaliran na uređaju, Marchaban traži na uređaju PayPalovu aplikaciju. Ako je prisutna, malver će prikazati prozor iznad korisničkog interfejsa aplikacije PayPal i prikupljati sve podatke koje korisnik unese verujući da ih unosi u aplikaciju PayPal.
“Ovu vrstu mobilnih malvera možete uporediti sa ATM skimerima, uređajima koje kriminalci instaliraju preko čitača kartica bankomata da bi ukrali informacije o nečijoj kartici”, kažu istraživači Lookouta.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



