





 Pratite nas preko RSS-a
Otkriven propust u Samsung Galaxy S4 koji omogućava SMS fišing
Mobilni telefoni, 28.06.2013, 08:31 AM
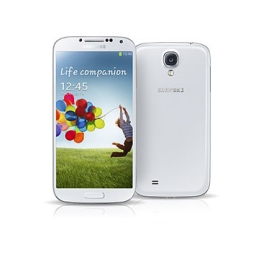
Stručnjaci kineske kompanije Qihoo 360 upozorili su na ozbiljan sigurnosni propust u Samsungovom smart telefonu Galaxy S4 koji može omogućiti napadačima slanje SMS poruka bez znanja korisnika i SMS fišing (“smishing”).
Qihoo 360 je o svom otkriću obavestio Samsung koji trenutno radi na razvoju zakrpe za bag.
Stručnjaci kineske firme kažu da je propust povezan sa “cloud backup” funkcijom Galaxy S4 koja služi za pravljenje rezervnih kopija podataka iz telefona u oblaku, koja nije dobro zaštićena i može biti zloupotrebljena.
Posledice mogu biti ozbiljne, kažu u Qihoo, jer malver može preuzeti identitet bilo kog kontakta iz telefona, prijatelja, poznanika, rođaka ili organizacije (npr. banke) i izlažirati SMS poruke. Kada korisnik dobije ovakav fišing SMS, on može biti prevaren time što poruka dolazi od poznate osobe i kliknuti na link ili odati neke osetljive podatke.
Preporuka stručnjaka kineske firme korisnicima Galaxy S4 da privremeno isključe pravljenje rezervnih kopija i da uključuju ovu opciju samo po potrebi.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



