





 Pratite nas preko RSS-a
Otkriven sigurnosni propust u iOS uređajima, koji će Apple teško moći da ispravi
Mobilni telefoni, 30.09.2019, 09:00 AM
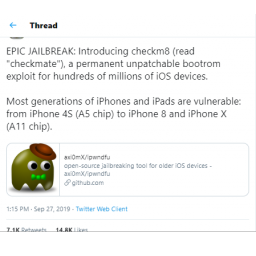
Stručnjak za sigurnost koji se na Twitteru predstavlja kao Ax0mX upozorio je na sigurnosni propust u Appleovom operativnom sistemu iOS zbog koga su svi Appleovi pametni telefoni počev od iPhone 4s do iPhone 8 i iPhone X ranjivi.
On je alat kojim je moguće iskoristi ovaj sigurnosni propust nazvao Checkm8. Checkm8 zapravo iskorišćava sigurnosne slabosti u Appleovom Bootromu (SecureROM), prvom značajnom kodu koji se pokreće na iPhoneu tokom učitavanja operativnog sistema. Na taj način moguće je preuzeti kontrolu nad telefonom, iako drugi stručnjaci za bezbednost kažu da ovaj sigurnosni propust nije tako opasan kao što tvrdi Ax0mX, jer da bi se iskoristio napadač mora imati fizički pristup uređaju. I sam Ax0mX priznaje da se njegov exploit ne može koristiti daljinski.
Međutim, s obzirom da bootrom exploiti koriste hardverske slabosti, Apple ne može da uradi ništa ažuriranjem softvera.
Ax0mX je otkrio ovu ranjivost dok je analizirao zakrpu koju je Apple objavio prošle godine rešavajući problem ranjivosti u iBoot USB kodu.
iPhone X je najnoviji model iPhonea koji može biti jailbreakovan na ovaj način, tako da ovaj sigurnosni propust verovatno ne utiče na iPhone XS i iPhone 11.
Prema rečima Ax0mX, za otključavanje iPhonea ovom metodom nije potrebno više od dve sekunde.
Treba napomenuti i da je Checkm8 samo explot koga istraživači i hakeri mogu iskoristiti za razvoj potpuno funkcionalnog alata za jailbreaking.
Ipak, ima i onih kojima je otključavanje ograničenja iOS softvera i izlazak iz "Appleove ograđene bašte" privlačna ideja, tako da za njih ovo uopšte nije loša vest.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



