





 Pratite nas preko RSS-a
Otkriven spyware u aplikacijama u Google Play prodavnici
Mobilni telefoni, 14.08.2017, 12:30 PM
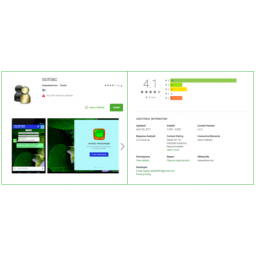
Ako ste korisnik Androida, Googleova Play prodavnica je najbezbedniji izvor aplikacija za vaš uređaj. Ali ne uzimajte to zdravo za gotovo. S vremena na vreme i tamo se pojave maliciozne aplikacije, kao što su Soniac, Hulk Messenger i Troy Chat, koje su u Play prodavnici otkrili istraživači iz firme Lookout.
Neko je uspeo da preplavi prodavnice Android aplikacija ali i Googleovu Play prodavnicu sa više od 1000 malicioznih aplikacija, koje mogu da špijuniraju korisnike i da prate sve što oni rade na svojim mobilnim uređajima. Aplikacije sadrže spyware nazvan SonicSpy koji se širi po prodavnicama Android aplikacija još od februara, maskiran u funkcionalnu aplikaciju za razmenu poruka, koja zaista radi ono čemu je namenjena, ali i ono o čemu korisnici ne znaju ništa - krišom snima pozive i zvuk pomoću mikrofona, fotografiše pomoću kamere uređaja, obavlja pozive bez dozvole korisnika, šalje SMS poruke na brojeve po izboru napadača. Osim toga, SonicSpy krade evidencije poziva, kontakte i informacije o Wi-Fi pristupnim tačkama sa kojima se inficirani uređaj povezivao.
Tri puta je aplikacija inficirana malverom SonicSpy postavljana u Play prodavnicu, i to pod različitim imenima - Soniac, Hulk Messenger i Troy Chat. U trenutku kada su istraživači iz Lookout primetili spyware, u Play prodavnici je bila aktivna samo aplikacija Soniac, dok druge dve aplikacije nisu bile u prodavnici jer ih je verovatno povukao sam programer. Ove tri aplikacije preuzele su hiljade korisnika. Iako su sve tri aplikacije sada uklonjene iz Play prodavnice, one su još uvek sveprisutne u drugim, nezvaničnim prodavnicama aplikacija, zajedno sa drugim aplikacijama koje su inficirane malverom SonicSpy.
Istraživači iz Lookouta kažu da je SonicSpy malver verovatno nova verzija jednog starijeg Android spywarea nazvanog SpyNote koji je otkriven i junu prošle godine, i koji je bio maskirana u aplikaciju Netflix. U Lookoutu veruju da je iza ova dva spywarea stoji isti autor i da je u pitanju programer iz Iraka.
Jedna od aplikacija inficirana malverom SonicSpy koja je uspela da se nađe u Play prodavnici je maskirana u komunikacioni alat nazvan Soniac. Kada se instalira, Soniac uklanja svoju ikonu iz menija telefona da bi se sakrio od korisnika uređaja, i povezuje se sa komandno-kontrolnim serverom da bi instalirao modifikovanu verziju aplikacije Telegram. Ova aplikacija uključuje mnoge maliciozne funkcije koje omogućavaju napadačima da steknu skoro potpunu kontrolu nad inficiranim uređajem i da telefon pretvore u "džepnog špijuna". Pre nego što je Google uklonio ovu aplikaciju, ona je već preuzeta između 1000 i 5000 puta.
Malver podržava 73 daljinske komande koje napadači mogu izvršiti na inficiranim Android uređajima - može da krišom snima zvuk i razgovore, fotografiše, poziva brojeve, šalje SMS-ove, preuzima evidencije poziva, dobija podatke o WiFi pristupnim tačkama na koje se uređaj povezivao, krade informacije o kontaktima itd.
Uređaj je inficiran kada korisnik instalira aplikaciju i da joj sve dozvole koje su malveru potrebne za navedene aktivnosti. Infektivne aplikacije je teško uočiti jer je reč o potpuno funkcionalnim chat aplikacijama, pa žrtve nemaju razloga da posumnjaju da su inficirane.
Iako su aplikacije inficirane SonicSpy malverom uklonjene iz Googleove prodavnice, istraživači upozoravaju da bi se malver mogao ponovo naći u Play prodavnici pod drugim programerskim nalogom i maskiran u druge aplikacije. Šta više, istraživači su sigurni da će se to ponovo desiti jer su oni koji stoje iza ove familije malvera "pokazali da su u stanju da ubace spyware u zvaničnu prodavnicu aplikacija i da aktivno razvijaju malver".
Iako je Google implementirao brojne bezbednosne mere da bi sprečio da maliciozne aplikacije prevare sigurnosne provere, one i dalje uspevaju da nađu put do Play prodavnice. To potvrđuje slučaj malvera Xavier koji je prošlog meseca otkriven u više od 800 Android aplikacija koje su preuzeli milioni korisnika sa čijih je uređaja malver krišom prikupljao osetljive podatke. Takvih primera ima još.
Najlakši način da se zaštitite od ovakvih malvera je da budete oprezni, čak i ako aplikacije preuzimate isključivo iz Play prodavnice. Držite se uvek poznatih proizvođača, obratite pažnju na ocene i utiske korisnika koji su preuzeli aplikaciju koju želite da koristite, kao i na dozvole koje aplikacija traži prilikom instalacije. Klonite se nezvaničnih prodavnica, jer iako se i u Play prodavnici dešavaju incidenti, za većinu infekcija odgovorne su nezvanične prodavnice aplikacija.
Poslednja, ali ne i najmanje važna preporuka stručnjaka je dobar antivirus na uređaju koji može da otkrije i blokira ovakve malvere, i redovno ažuriranje uređaja i aplikacija.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



