





 Pratite nas preko RSS-a
Ove Android aplikacije vam mogu ukrasti novac, deinstalirajte ih odmah sa telefona
Mobilni telefoni, 01.08.2022, 09:00 AM
Istraživači iz kompanije TrendMicro otkrili su u Google Play prodavnici veći broj aplikacija u kojima je sakriven malver čiji je cilj prikupljanje ličnih bankarskih informacija od korisnika. Takvi podaci uključuju bankarske akreditive žrtve, PIN kodove, lozinke i druge informacije.
Malver takođe može da presreće poruke i preuzme kontrolu nad zaraženim telefonom. Presretanje poruka je već dovoljno loše, ali krađa informacija o bankovnom računu je nešto što vam može isprazniti novčanik.
Aplikacije koje pomažu malveru da izbegne bezbednosne provere Google Play prodavnice nazivaju se dropper aplikacije, nakon čega se koriste za preuzimanje malvera na uređaje, u ovom slučaju malvera Octo (Coper), Hydra, Ermac i TeaBot.
„Zlonamerni akteri su ove godine potajno dodavali sve veći broj bankarskih trojanaca u Google Play prodavnicu putem zlonamernih droppera, dokazujući da je takva tehnika efikasna u izbegavanju detekcije.“
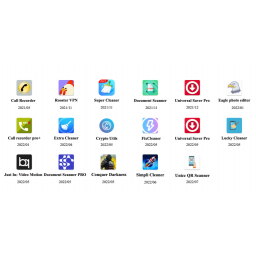
17 dropper aplikacija, koje je Trend Micro zajednički nazvao DawDropper, izgledale su potpuno bezazleno, kao skeneri dokumenata, čitači QR kodova, VPN servisi i aplikacije za snimanje poziva. Sve ove aplikacije su sada uklonjene iz Play prodavnice. Reč je o sledećim aplikacijama:
Call Recorder APK (com.caduta.aisevsk)
Rooster VPN (com.vpntool.androidweb)
Super Cleaner- hyper & smart (com.j2ca.callrecorder)
Document Scanner - PDF Creator (com.codeword.docscann)
Universal Saver Pro (com.virtualapps.universalsaver)
Eagle photo editor (com.techmediapro.photoediting)
Call recorder pro+ (com.chestudio.callrecorder)
Extra Cleaner (com.casualplay.leadbro)
Crypto Utils (com.utilsmycrypto.mainer)
FixCleaner (com.cleaner.fixgate)
Just In: Video Motion (com.olivia.openpuremind)
com.myunique.sequencestore
com.flowmysequto.yamer
com.qaz.universalsaver
Lucky Cleaner (com.luckyg.cleaner)
Simpli Cleaner (com.scando.qukscanner)
Unicc QR Scanner (com.qrdscannerratedx)
Među dropperima je i aplikacija „Unicc QR Scanner“ koju je ranije ovog meseca primetio Zscaler, a koja je distribuirala bankarskog trojanca Coper, koji je varijanta mobilnog malvera Exobot.
Coper je poznat po tome što onemogućava Google Play zaštitu, snima ekran uređaja žrtve, uključujući osetljive informacije kao što su bankarski akreditivi, imejl adrese i lozinke i PIN-ove, koji se kasnije šalju na server.
Iako je Google uklonio sve navedene aplikacije iz svoje prodavnice, one bi i dalje mogle biti na telefonima korisnika koji su ih instalirali. Ako ste vi jedan od njih, odmah uklonite spornu aplikaciju.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



