





 Pratite nas preko RSS-a
Popularni mobilni veb pregledači imaju bag koji otvara vrata malverima i fišingu
Mobilni telefoni, 26.10.2020, 09:30 AM
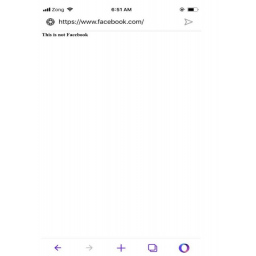
Pakistanski istraživač Rafai Baloch otkrio je grešku u više mobilnih pregledača, kao što su Apple Safari i Opera Touch, koja ostavlja otvorena vrata spear-phishing napadima i infekcijama malvera.
Ostali pregledači koji imaju isti bag su UCWeb, Yandex Browser, Bolt Browser i RITS Browser.
Bag je otkriven ovog leta, a u avgustu su ga zajedno prijavili Baloch i firma Rapid7. Proizvođači pregledača rešili su ove nedostatke tokom poslednjih nekoliko nedelja.
UCWeb i Bolt Browser još uvek su ranjivi, dok se očekuje da će Opera Mini 11. novembra dobiti zakrpu.
Napadači mogu koristiti maliciozni JavaScript kod koji može primorati pregledač dok se stranica učitava da zameni adresu u traci u kojoj se nalazi adresa sajta koji korisnik namerava da poseti drugom adresom po svom izboru.
Napadač može da ima svoj veb sajt i da namami žrtvu da otvori link iz emaila ili poruke, i tako je prevari da preuzme malver ili da ukrade poverljive podatke od nje.
Istraživanje je takođe otkrilo da macOS verzija Safarija ima isti bag što je, kako je saopštio Rapid7, rešeno u ažuriranju Big Sur macOS koje je nedavno objavljeno.
Ovo nije prvi put da je takva ranjivost primećena u Safariju. Još 2018. godine, Baloch je otkrio sličan bag zbog kojeg je pregledač učitavao sadržaj sa napadačeve stranice iako je u traci za adresu i dalje bila adresa legitimnog sajta.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



