





 Pratite nas preko RSS-a
Posle hakovanja, autor aplikacije Yo angažovao jednog od hakera da poboljša bezbednost aplikacije
Mobilni telefoni, 25.06.2014, 09:00 AM
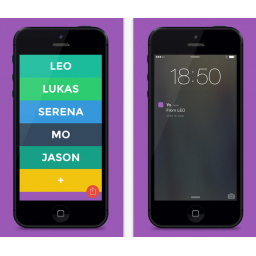
Autor aplikacije Yo koja je, iz neobjašnjivih razloga, privukla mnogo pažnje prethodnih nedelju dana, i koju su hakovali studenti Tehnološkog univerziteta Džordžija izvinio se korisnicima zbog hakovanja i angažovao jednog od hakera da poboljša bezbednost servisa.
Or Arbel, autor aplikacije Yo koja omogućava korisnicima da svojim kontaktima pošalju samo poruku u kojoj piše “Yo”, i ništa više od toga, pre incidenta sa hakovanjem, hvalio se kako mu je trebalo samo osam sati da je napravi. To posmatrano iz ove pozicije znači da autor aplikacije nije mnogo vremena posvetio bezbednosti budućih korisnika.
Tri studenta sa Univerziteta Džordžija pronašli su način kako da šalju poruke na telefonske brojeve korisnika, kao i da pristupe podacima korisnika iz baze podataka aplikacije.
Arbel se sada pravda da je Yo započeo kao “vikend projekt” i da ih je iznenadna popularnost aplikacije praktično zatekla.
Šta više, Arbel hakovanje vidi kao korisno: “Imali smo sreće što smo hakovani u ranoj fazi i što je problem rešen.”
On kaže i da je hakovanje donelo dodatni publicitet njegovoj aplikaciji.
Arbel kaže da je minimalistički model aplikacije ustvari dobar jer je malo korisničkih podataka u opasnosti.
“Kada se priključite aplikaciji ona ne traži vaš email, puno ime i prezime, Facebook nalog, ili neku drugu ličnu informaciju. Jedini identitet u Yo aplikaciji je vaše korisničko ime. Mi ne želimo nijednu drugu ličnu informaciju. Mi želimo da vi možete da date svoje Yo korisničko ime bilo kome ili bilo kome servisu bez bojazni da ćete iznenada početi da dobijate neželjene emailove ili SMS poruke”, kaže Arbel.
Dakle, jedina informacija do koje su hakeri mogli da dođu je broj telefona korisnika koji su koristili opciju Find Friends. Ti brojevi telefona zajedno sa pripadajućim Yo korisničkim imenima nakratko su bili javno dosupni na web sajtu Yo-Hack.
Ipak, očigledno je da aplikacija nije bila adekvatno obezbeđena, pa je zato mnoge korisnike smart telefona izložila nepotrebnom riziku.
Arbelovi izgovori su posle svega besmisleni, koliko i sama aplikacija čiji je autor.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



