





 Pratite nas preko RSS-a
Proizvođač aplikacije za praćenje posle hakerskog napada i krađe podataka objavio da prestaje sa radom
Mobilni telefoni, 07.08.2023, 09:00 AM
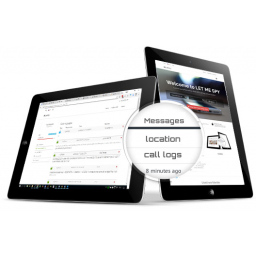
Proizvođač špijunskog softvera za Android LetMeSpy objavio je da prestaje sa radom dva meseca nakon što su hakeri ukrali osetljive korisničke podatke sa njegovih servera. Napadači su hakovali sisteme kompanije u junu, ukrali gomilu korisničkih podataka i izbrisali servere.
„Želeli bismo da vas obavestimo da će od 31. avgusta 2023. veb sajt letmespy.com prestati sa radom“, stoji u obaveštenju na veb sajtu kompanije pod nazivom „trajno gašenje“.
Tokom junskog napada, hakeri su ukrali podatke, uključujući evidencije poziva, SMS poruke i podatke o lokaciji. Napadači su možda ukrali i informacije koje su korisnici dali tokom procesa registracije.
Proizvođač špijunske aplikacije za Android sa sedištem u Poljskoj pojavio se na tržištu nudeći uslugu roditeljske kontrole i kontrole zaposlenih. Instaliranje LetMeSpy na praćenim uređajima omogućilo je korisnicima da čitaju poruke, imaju uvid u evidenciju poziva i prate lokaciju.
Proizvođač aplikacije je rekao da je blokirao pristup korisničkim nalozima odmah nakon početnih napada, a korisnici koji žele da preuzmu bilo kakve podatke treba da se obrate direktno njima. Svi preostali podaci biće izbrisani do kraja septembra.
Kopija veb sajta LetMeSpy, sačuvana krajem januara 2023. godine, pokazuje da je aplikacija instalirana na više od 236.000 uređaja. Poljski proizvođač aplikacije se hvalio da je omogućio uvid u više od 65 miliona poruka, skoro 40 miliona evidencija poziva i više od 43 miliona lokacija.
Aplikacija LetMeSpy spada u posebnu kategoriju špijunskog softvera (spyware) - stalkerware, vrstu zlonamernog softvera koja zadire u privatnost cilja više od običnog špijunskog softvera. Korišćenje stalkerwarea može biti veoma opasno, jer kako stručnjaci upozoravaju to može izazvati psihičke probleme, uključujući strah, bes, hiperbudnost i postraumatski stresni poremećaj (PTSP).

Izdvojeno
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
ToxicPanda 2.0 zaobilazi Android zaštite i cilja 349 finansijskih aplikacija

Android malver ToxicPanda dobio je nove funkcije koje mu omogućavaju da preuzme znatno veću kontrolu nad zaraženim uređajem, uključujući manipul... Dalje
Google uvodi Advanced Flow, novu zaštitu za instaliranje Android aplikacija izvan Play prodavnice

Google je počeo da uvodi novu zaštitu za Android korisnike koji instaliraju aplikacije izvan Google Play prodavnice, objavio je na Redditu portparol... Dalje
Pratite nas

Nagrade


Prijatelji



