





 Pratite nas preko RSS-a
Prvi malver za iOS koji inficira i nejailbreakovane uređaje
Mobilni telefoni, 06.10.2015, 00:30 AM
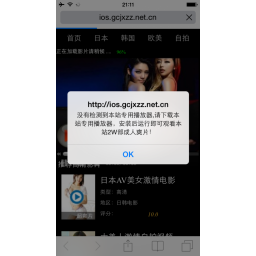
Istraživači firme Palo Alto Networks analizirali su malver koji inficira iOS uređaje i zatim ubacuje reklame u aplikacije i browser tokom surfovanja internetom. Malver YiSpecter je, prema rečima istraživača, prvi malver koji napada i inficira i jailbreakovane i nejailbreakovane uređaje.
Malver za sada inficira uglavnom uređaje kineskih i tajvanskih korisnika i to na različite načine.
Malver može da inficira uređaje uz pomoć crva Lingdun. Ovaj crv cilja širok spektar različitih tipova uređaja i to preko QQ društvene mreže i njenog interfejsa za deljenje fajlova. Crv postavlja maliciozne HTML fajlove sa pornografskim nazivima i deli ih sa korisnicima na mreži. Kada korisnik pristupi ovim fajlovima, stranica detektuje da li korisnik pristupa sa iOS uređaja i ako je tako, isporučuje verziju adwarea YiSpectre.
Drugi način infekcije je putem DNS hijackinga. To se dešava kada napadači inficiraju servere lokalnih internet provajdera, što zatim koriste za prikazivanje pop up prozora za iOS aplikaciju koja dolazi upakovana sa YiSPectre. Preuzimanje aplikacije i njeno instaliranje dovodi do infekcije. Ove pop up rekllame se pojavljuju jedino kada se pretražuje Internet sa kućne WiFi mreže. Jedini način da ove reklame nestanu je da se uputi žalba internet provajderu.
Treći metod infekcije je offline instalacija aplikacije. Napadači koriste malicioznu aplikaciju koja je predstavljena kao verzija 5 QVOD Playera koja se promoviše na forumima za korisnike mobilnih uređaja. QVOD je mobilni video plejer za pornografski sadržaj koji su kineske vlasti zabranile 2014. godine kada je policija upala u kancelarije programera. Uprkos tome, ovaj plejer je i dalje veoma popularan u Kini.
Osim toga, istraživači Palo Alto Networks tvrde da neki prodavci telefona i dobavljači takođe instalirati malver za novac.
YiSpectre može da inficira jailbreakovane i nejailbreakovane uređaje uz pomoć četiri komponente, koje su potpisane sertifikatima preduzeća. Ove komponente omogućavaju malveru da izbegne različite Appleove bezbednosne protokole.
Kada je faza infekcije završena, malver će ukloniti tri od četiri ikone koje su dodale ove komponente a poslednju ikonu će sakriti kao jednu od Appleovih sistemskih aplikacija.
Kada se nađe na telefonu, YiSpectre počinje da preuzima, instalira i pokreće iOS aplikacije zamenujući legitimne aplikacije, i preotimajući postojeće aplikacije, prikazujući reklame svaki put kada se one pokrenu.
Malver takođe može da menja Safarijev podrazumevani pretraživač, da menja njegove oznake, menja trenutno otvorene stranice, i izveštava svoj komandno-kontrolni server o aktivnostima korisnika i šalje informacije o telefonu.
Prema rečima istraživača, malver je prvi put zapažen u novembru prošle godine. Trenutno ga detektuje samo jedan od antiviruaa VirusTotala, i to kineska antivirusna kompanija Qihoo koja je o ovom malveru izvestila još u februaru ove godine.
Tri od četiri komponente koje YiSpectre koristi za infekciju uređaja su potpisane sertifikatima YingMob Interactive, kineske platforme za mobilno oglašavanje.
Palo Alto je obavestio Apple o ovoj pretnji pa je kompanija opozvala sertifikate koji su korišćeni za instalaciju četiri komponente YiSpectre. Palo Alto je korisnicima ponudio rešenje u četiri koraka za uklanjanje malvera sa inficiranih telefona.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



