





 Pratite nas preko RSS-a
Ransomware ElGato šifruje fajlove na SD kartici Android uređaja i briše SMS poruke
Mobilni telefoni, 12.08.2016, 08:30 AM
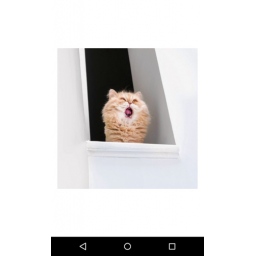
Stručnjaci Intel McAfee Labsa otkrili su novi ransomware nazvan ElGato koji inficira Android uređaje.
Posle instalacije ransomware kontaktira svoj komandno-kontrolni server od koga dobija komande. ElGato može da preusmerava i briše sve SMS poruke, šalje poruke sa inficiranog uređaja, šifruje fajlove na SD kartici koristeći AES algoritam sa hardkodovanom lozinkom. Nazivima svih šifrovanih fajlova ElGato dodaje ekstenziju .enc.
Sajber kriminalci koji stoje iza ovog ransomwarea, mogu da zaključaju ekran uređaja ali i da pošalju komandu malveru da dešifruje sve fajlove koje je šifrovao. Na taj način, ElGato služi kao dekripter, ali to se dešava tek kada žrtva plati traženi otkup.
Međutim, aktuelna verzija ransomwarea ne prikazuje obaveštenje o otkupu. Šta više, ne traži ni novac, već samo prikazuje sliku simpatične mace kada zaključa ekran uređaja. Ovo objašnjava i naziv ransomwarea, jer je ElGato na španskom naziv za “mačku”.
Pošto malver sa svojim serverom komunicira preko HTTP-a, stručnjaci Intel McAfee Labsa mogli su da prate komunikaciju i dođu do servera gde su našli kontrolni panel koji nije zaštićen lozinkom a koga kriminalci koriste za slanje komandi inficiranim uređajima.
Stručnjaci kažu da aktuelna verzija ransomwarea izgleda kao demo verzija koju kriminalci pokušavaju da komercijalizuju. Često se ovakve pretnje prodaju sajber kriminalcima koji kupuju exploit alate i malvere na crnom tržištu koje koriste za napade.
S obzirom na trenutno stanje ove pretnje, izgleda da je ovde reč o nedovršenom proizvodu, koji još uvek nije spreman za distribuciju. Najmanje što autori malvera moraju da urade je da unaprede enkripciju, primene HTTPS za komunikaciju sa serverom, i zaštite kontrolni panel zahtevom za unos lozinke.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



