





 Pratite nas preko RSS-a
Ransomware LeakerLocker pronađen u dve aplikacije na Google Play
Mobilni telefoni, 11.07.2017, 09:30 AM
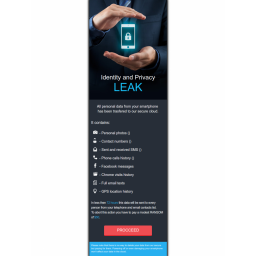
Google je iz Play prodavnice uklonio dve aplikacije koje su sadržale ransomware LeakerLocker.
Aplikacije su otkrili istraživači iz kompanije McAfee koji kažu da ransomware nije šifrovao fajlove korisnika, već samo zaključavao uređaje, preteći da će poslati privatne podatke korisnika ljudima sa liste kontakata.
Ransomware je pronađen prošle nedelje u dve aplikacije: "Wallpapers Blur HD" (aplikacija koja menja pozadine na telefonu) i "Booster & Cleaner Pro" (aplikacija koja čisti memoriju telefona).
Google je uklonio obe aplikacije ali pre toga, prva aplikacija je preuzeta između 5000 i 10000 puta, a druga između 1000 i 5000 puta.
Na osnovu komentara korisnika moglo se zaključiti da su obe aplikacije deo nagradnog programa koji obezbeđuje korisnicima manje novčane nagrade za instalaciju aplikacija na uređajima. Nagrada je zamka za korisnike koji na kraju završe sa inficiranim uređajem.
Dvojica istraživača iz kompanije McAfee, Fernando Ruiz i Ze Peng Čen, koji su analizirali aplikacije, kažu da ransomware ne koristi exploite već se oslanja na dozvole korisnika koje dobija tokom procesa instalacije.
LeakerLocker može da pristupa podacima kao što su email adresa korisnika, kontakti, istorija pretrage u Chromeu, SMS poruke, istorija poziva, fotografije, i informacije o uređaju.
Stručnjaci iz kompanije McAfee nisu u malveru pronašli kod koji bi bio odgovoran za slanje ovih informacija serveru ili slanje privatnih podataka kontaktima korisnika.
Iako je po svemu sudeći ovaj ransomware prazna pretnja i prevara, McAfee ne isključuje mogućnost da bi ransomware mogao da preuzme modul sa svog servera da bi ostvario svoje pretnje ako korisnik ne plati otkup.
LeakerLocker prikazuje svoje zahteve preko WebView komponente i tako prekriva druge aplikacije, blokirajući ekran korisnika od koga traži da plati otkup. Ransomware traži 50 dolara a žrtva treba da plati otkup kreditnom karticom.
To bi moglo da bude loše rešenje za one koji su odgovorni za širenje ovog malvera. Kineska policija je tako prošlog meseca uhapsila dvojicu kriminalaca zbog širenja Android ransomwarea zahvaljujući grešci koju su napravili tražeći od žrtava da plate otkup na sličan način, kao što to sada traže kriminalci odgovorni za širenje LeakerLockera kojima bi policija lako mogla da uđe u trag.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



