





 Pratite nas preko RSS-a
Ruski hakeri podmetnuli Ukrajincima lažnu aplikaciju za napade na ruske sajtove
Mobilni telefoni, 20.07.2022, 13:00 PM
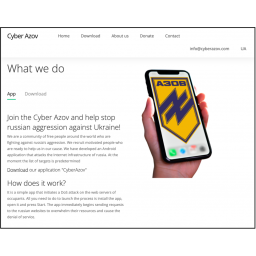
Dok rat u Ukrajini besni, ruski hakeri iskoristili su priliku da distribuiraju malver za Android maskiran u aplikaciju za proukrajinske haktiviste koji pomoću nje navodno mogu da pokrenu DDoS napade na ruske sajtove.
Googleova grupa za analizu pretnji (TAG) koja je specijalizovana za sajber napade iza kojih stoji država, pripisala je malver Turli, grupi poznatoj i po nazivima Krypton, Venomous Bear, Waterbug i Uroburos, koja je povezana sa ruskom Federalnom službom bezbednosti (FSB).
„Ovo je prvi poznati slučaj da Turla distribuira malver povezan sa Androidom“, rekao je istraživač TAG-a Bili Leonard koji je istakao da aplikacije nisu distribuirane preko Google Play prodavnice, već su bile na domenu koji kontroliše Turla i distribuirane putem linkova poslatih preko servisa za slanje poruka.
Aplikacija koja je poslužila kao mamac nazvana Cyber Azov poziva se na puk Azov, odred za specijalne operacije Nacionalne garde Ukrajine, krajnje desničarsku jedinicu. Ljudi iz celog sveta pozvani su da se bore protiv „agresije Rusije“ pokretanjem DDoS napada na ruske veb sajtove.
Međutim, aplikacija je delo hakerske grupe Turla koju podržava Kremlj, i koja je poznata po napadima na evropske i američke organizacije.
Prema istraživanju TAG-a, aplikacija je distribuirana preko domena koji kontroliše Turla i morala je da se ručno instalira iz APK fajla. Na veb sajtu Cyber Azov tvrdi se da aplikacija pokreće DDoS napade na ruske veb sajtove, ali je analiza TAG-a pokazala da je aplikacija neefikasna za ovu svrhu.
Analiza APK fajla na VirusTotalu pokazuje da ga mnogi od najvećih proizvođača antivirusnog softvera označavaju kao zlonamernu aplikaciju koja sadrži trojanca.
Srećom, aplikacija Cyber Azov je instalirana mali broj puta, tako da nije imala veći uticaj.
Međutim, domen Cyber Azov je i dalje dostupan. Bitcoin adresa navedena na veb sajtu za prikupljanje donacija nema nikakve transakcije do sada, što podržava procenu da aplikacija nije došla do mnogo ljudi.
Pored zlonamernih Android aplikacija, TAG je takođe istakao iskorišćavanje nedavno otkrivene Follina ranjivosti u Microsoft Officeu, koja omogućava hakerima da preuzmu računare koristeći zlonamerno kreirane Word dokumente. Ranjivost su koristile grupe povezane sa ruskom vojskom (GRU) za napade na medijske organizacije u Ukrajini, rekli su istraživači Googlea.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



