





 Pratite nas preko RSS-a
SMS poruke sa linkom šire malver koji krade fotografije i video snimke sa uređaja
Mobilni telefoni, 10.02.2022, 10:00 AM
Kampanja Roaming Mantis stigla je do Evrope, u kojoj su istraživači kompanije Kaspersky primetili napade na korisnike Androida i iPhonea u Nemačkoj i Francuskoj, u kojima se koriste zlonamerne aplikacije i stranice za fišing.
Roaming Mantis je kampanja za krađu podataka za e-banking i distribuciju malvera koja koristi SMS fišing (smishing) za distribuciju zlonamernih Android aplikacija kojih nema u Google Play prodavnici.
Kampanja Roaming Mantis je prvi put primećena 2018. godine, kada je ciljala korisnike Android pametnih telefona u Japanu. Kasnije su napadi prošireni na korisnike iOS-a sa ali i na korisnike na Tajvanu i u Koreji.
Roaming Mantis sada koristi trojanca Wroba za napade na uređaje korisnika u Francuskoj i Nemačkoj sa SMS porukama i stranicama ubačenim na kompromitovane legitimne veb sajtove.
Cilj malvera Wroba je da ukrade podatke za e-banking. Malver se automatski širi pomoću SMS poruka koje se šalju ljudima čiji se telefonski brojevi nalaze u kontaktima zaraženog uređaja.
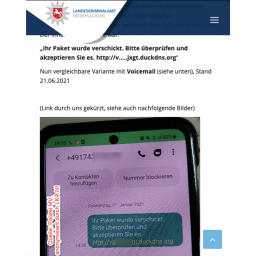
Lanac infekcije počinje kada SMS poruka stigne na ciljni uređaj. U poruci je obaveštenje o isporučenom paketu sa linkom. Ako se klikne na link sa iPhonea, žrtva se preusmerava na fišing stranicu koja oponaša Appleov veb sajt. Međutim, ako žrtva koristi Android uređaj, biće odvedena na stranicu koja od nje traži da instalira malver koji je predstavljen kao Android aplikacija.
Malver, između ostalog, može da ukrade fotografije i video snimke žrtve i pošalje ih na servere napadača. To je novina u ovoj kampanji, a napadači mogu iskoristiti ovo za finansijsku prevaru, krađu identiteta, ucenu i iznudu.
Jedan od mogućih scenarija je da kriminalci ukradu podatke iz vozačke dozvole, kartice zdravstvenog osiguranja ili bankovne kartice, objasnili su istraživači iz kompanije Kaspersky. Kriminalci takođe mogu da koriste ukradene fotografije da bi dobili novac na druge načine, kao što su ucena ili seksualna iznuda.
Da biste sprečili Roaming Mantis i druge Android malvere da zaraze vaš uređaj, treba izbegavati preuzimanje aplikacija izvan Googleove Play prodavnice. SMS poruke sa linkom uvek treba tretirati sa oprezom i sumnjom, čak i ako dolaze od nekoga koga poznajete.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



