





 Pratite nas preko RSS-a
Evolucija mobilnih malvera: Kako su mobilni malveri postali ozbiljan biznis
Vesti, 26.02.2014, 07:32 AM
Akteri današnjeg visokotehnološkog kriminala nisu više usamljeni hakeri. Reč je o ozbiljnom biznisu koji uključuje pisce malvera, testere, dizajnere interfejsa malicioznih programa i web stranica sa kojih se distribuiraju, partnerske programe za širenje malvera i operatere bot mreža. Sve to važi i za mobilne malvere, sektor koji je tehnološki i strukturalno u velikom usponu. Funkionalnost novih mobilnih malvera jasno govori da se ovaj sektor sve više fokusira na profit.
Kaspersky Lab je od početka godine detektovao 143 211 novih modifikacija malicioznih programa. U 2013. godini sajber kriminalci su koristili 3 905 502 instalacijskih paketa za distribuciju malvera. Različiti instalacijski paketi mogu instalirati programe sa istim funkcionalnostima koji se razlikuju samo po interfejsu maliciozne aplikacije i na primer po sadržaju SMS poruka koje aplikacije šalju.
Android je i dalje primarna meta napada, jer 98,05% svih malvera detektovanih u 2013. godini cilja na ovu platformu, što govori o popularnosti ovog operativnog sistema ali i ranjivosti njegove arhitekture.
Većina mobilnih malvera dizajnirana je za krađu novca od korisnika, a među njima su SMS Trojanci, backdoor programi i Trojanci. Tokom godine uočen je porast modifikacija mobilnih malvera dizajniranih za fišing, krađu informacija o kreditnim karticama i novca.
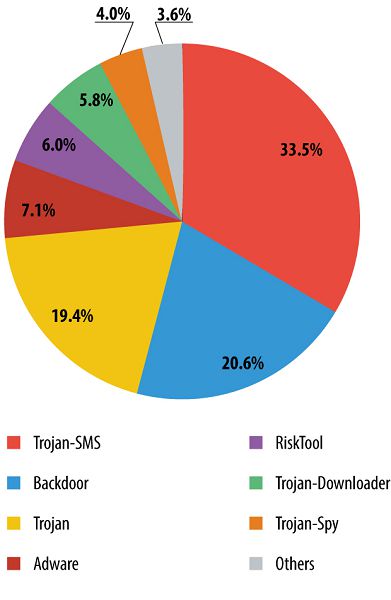
2013. godina nije bila samo godina povećane produktivnosti autora mobilnih malvera već su napredovale i metode i tehnologije koje omogućavaju sajber kriminalcima da efikasnije koriste mobilne malvere.
Za širenje mobilnih malvera kriminalci koriste zaražene legitimne i veoma popularne web sajtove, alternativne prodavnice aplikacija i bot mreže.
Prošla godina bila je i godina dramatičnog porasta broja bankarskih Trojanaca za Android. Industrija mobilnih malvera se usresredila na povećanje profita pa je tako na početku godine bilo samo 64 poznatih vrsta Trojanaca a do kraja prošle godine njihov broj je porastao na 1321.
Za sada su mobilnim malverima najviše pogođeni korisnici u Rusiji i okolnim državama. Međutim, u Kaspersky Lab-u smatraju da to neće dugo potrajati. “Imajući u vidu koliko su sajber kriminalci zainteresovani za bankarske računa korisnika, očekuje se da će aktivnost bankarskih Trojanaca porasti i u drugim zemljama u 2014.”, kaže Viktor Čebišev analitičar u Kaspersky Lab-u. “Već nam je poznat Android Trojanac Perkel koji napada klijente nekoliko evropskih banaka, kao i korejski zlonamerni program Wroba.”
Put do novca korisnika je sve lakši za sajber kriminalce. Oni sve više koriste obfuskaciju, stvaranje složenog koda da bi otežali njegovu analizu. Što je obfuskacija komplikovanija, antivirusnom programu će biti potrebno više vremena da neutralizuje pretnju a kriminalci će imati više vremena na raspolaganju da ukradu novac od korisnika.
Kriminalci koriste slabe tačke Androida kako bi poboljšali svoje maliciozne aplikacije, unapredili njihove mogućnosti i otežali njihovo uklanjanje. Činjenica da je uklanjanje ranjivosti u Androidu moguće jedino ako se dobije ažuriranje od proizvođača uređaja samo još više otežava situaciju. Ako je smart telefon ili tablet pušten u prodaju pre više od godinu dana, proizvođač ga verovatno više ne podržava i njegovo ažuriranje više nije moguće. U tom slučaju, jedino antivirus može da pomogne.
Detaljnije o mobilnim malverima i o tome šta se događalo sa njima prošle godine i šta možemo očekivati ove godine možete naći na blogu kompanije Kaspersky Lab, Securelist.com, a u nastavku pogledajte infografiku Kaspersky Lab-a na kojoj je prikazan razvoj mobilnih malvera tokom prethodne decenije.


Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



