





 Pratite nas preko RSS-a
SMS trojanac duže od godinu dana bio neprimećen na Google Play
Mobilni telefoni, 16.11.2014, 21:16 PM
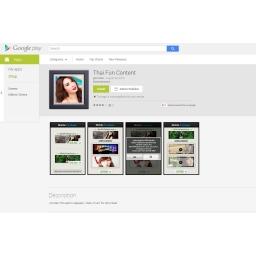
Kako je promakao radaru Google Play prodavnice aplikacija u ovom trenutku nije jasno, ali je izvesno da je SMS trojanac koji je predstavljan kao aplikacija Thai Fun Content za preuzimanje pozadina, videa i muzike u Googloveoj prodavnici aplikacija od 20. avgusta prošle godine. Malver su otkrili istraživači firme Malwarebytes koji su aplikaciju zatekli u Play prodavnici prošle nedelje.
Trojanac pokušava da pevari žrtve da mu odobre slanje premium SMS poruka u zamenu za preuzeti sadržaj.
Taktika nije nova - kriminalci su je koristili od trenutka kada su se pojavili prvi malveri za Android. Link na stranici Google Play korisnika vodi do web sajta programera na kome se nalaze dva banera i nekoliko linkova.
Baneri reklamiraju sadržaj koji je moguće preuzeti. Da bi to bilo moguće, korisnik treba da pošalje SMS na određeni broj, koji će mu biti naplaćen po višoj tarifi. Međutim, na taj način se korisnik pretplaćuje na servis što će ga koštati 0,30 evra dnevno.
Iako to ne deluje kao mnogo novca, prosta računica govori da će 1000 žrtava doneti kriminalcima 297 evra dnevno. Nije poznato koliko je korisnika preuzelo aplikaciju.
Aplikacija je poslednji put ažurirana 20. avgusta prošle godine i to je najverovatnije i dan kada je aplikacija dospela na Google Play.
Google Play je o obavešten o ovom malveru koga su u Malwarebytes nazvali Android/Trojan.SMS.Agent.
Uprkos tvrdnjama koje dolaze iz Googlea da prosečnom korisniku Androida nije neophodna zaštita antivirusa a koje se temelje na uverenju da se brojevi u izveštajma bezbednosnih kompanija odnose uglavnom na malvere za Android koji se nalaze u aplikacijama iz nezvaničnih prodavnica, ovaj SMS trojanac pokazuje, da iako to nije čest slučaj, zaštitni mehanizmi Google Play prodavnice nisu 100% delotvorni i da malver kada se jednom nađe u prodavnici veoma dugo može ostati neprimećen.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



