





 Pratite nas preko RSS-a
Samsung ispravio propust koji omogućava daljinsko brisanje podataka sa Galaxy S III
Mobilni telefoni, 27.09.2012, 08:13 AM
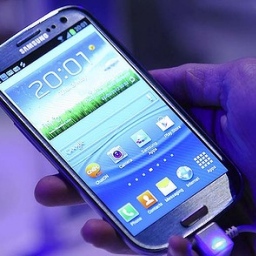
Samsung je saopštio da je ispravio propust u jednom od najnovijih modela pametnih telefona koje proizvodi kompanija, Galaxy S III, koji omogućava napadačima da daljinski obrišu podatke sa telefona.
Propust je otkrio Ravi Borgaonkar, istraživač sa Tehničkog Univerziteta Berlin, koji je krajem prošle nedelje demonstrirao kako funkcioniše napad na konferenciji posvećenoj bezbednosti Ekoparty koja se održava u Argentini.
On je pokazao prisutnima na konferenciji kako funkcioniše napad u kome se pomoću USSD (Unstructured Supplementary Service Data) koda poslatog telefonu putem NFC, QR koda, SMS ili web linka, može daljinski resetovati uređaj na fabrička podešavanja. Problem leži u načinu na koji TouchWiz interfejs upravlja kodovima a Samsung Galaxy S III nije jedini model telefona koji je pogođen ovim problemom.
Pored ovoga, Borgaonkar tvrdi da je slanjem posebnog koda moguće obrisati SIM karticu na telefonu i da se oba ova napada mogu izvesti za manje od tri sekunde.
Samsung je saopštio da korisnici uređaja koji su ugroženi mogu preuzeti takozvano “over-the-air” ažuriranje za firmware i da je problem koji je kompanija shvatila ozbiljno već rešen.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



