





 Pratite nas preko RSS-a
ToastAmigo, prvi Android malver koji koristi ''Toast Overlay'' napade
Mobilni telefoni, 13.11.2017, 01:00 AM
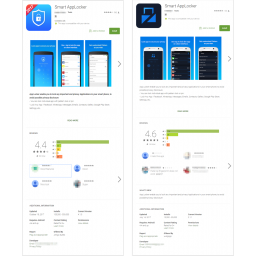
Tehnika napada koju su početkom septembra opisali istraživači iz firme Palo Alto Networks prvi put je primenjena u jednoj aktuelnoj kampanji širenja malvera.
Reč je o "Toast Overlay" napadu koji su istraživači opisali kao način korišćenja "toast" obaveštenja, kratkih poruka u iskačućem prozoru koje se na kratko pojavljuju na ekranu i koja su legitiman element korisničkog interfejsa operativnog sistema Android. Ova obaveštenja se mogu iskoristiti za prekrivanje sadržaja aplikacija tako da malveru nije neophodan pristup "Draw on top" dozvoli.
Palo Alto Networks je odmah o ovoj tehnici napada obavestio Google posle čega je kompanija odmah ispravila propust (CVE-2017-0752).
Sada su istraživači iz kompanije Trend Micro otkrili prvi malver koji koristi "Toast Overlay" napad. Malver koji je nazvan ToastAmigo, bio je sakriven u dve aplikacije koje su se mogle preuzeti iz Googleove Play prodavnice. Obe aplikacije nosile su naziv Smart AppLocker.
Ove aplikacije omogućavaju korisnicima da postave PIN za otvaranje drugih aplikacija koji se razlikuje od onog koji zaključava uređaj.
Kada korisnik pokrene ovakvu aplikaciju, ToastAmigo pokreće "Toast Overlay" napad prikazujući velika "toast" obaveštenja koja pokrivaju ceo ekran i prikazuju lažni interfejs aplikacije.
U pozadini, ispod "toast" obaveštenja su prave Andoid UI kontrole pomoću kojih žrtve daju malicioznoj aplikaciji dozvolu za Android Accessibility servis, koji omogućava aplikacijama da izvršavaju operacije u ime korisnika.
Dok korisnici misle da rukuju interfejsom jedne aplikacije, oni zapravo imaju interakciju sa Android UI kontrolama koje se nalaze ispod "toast" obaveštenja.
Posle uspešnog Toast Overlay napada i dobijanja pristupa Android Accessibility sevisu, ToastAmigo izvodi različite operacije i instalira drugu aplikaciju koja sadrži malver AmigoClicker.
Ovaj drugi malver je jednostavni adware koji učitava oglase od čega kriminalci ustvari zarađuju.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



