





 Pratite nas preko RSS-a
Tri adware aplikacije koje navodno štede bateriju Androida uklonjene sa Google Play
Mobilni telefoni, 06.02.2017, 01:00 AM
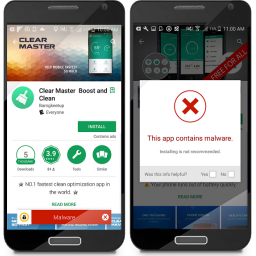
Na zahtev kompanije Symantec, Google je iz prodavnice aplikacija Play uklonio tri aplikacije koje koriste različite taktike da bi prevarile sigurnosne skenere i prikazivale oglase korisnicima koji ih instaliraju.
Aplikacije navodno služe za poboljšanje rada baterije uređaja, slično kao što to rade aplikacije Battery Doctor i Clean Master, dve veoma popularne aplikacije za Android koje poboljšavaju rad baterije i produžavaju njeno trajanje.
Sporne aplikacije su Clear Master Boost and Clean (com.sarabase.clearmaster.speedbooster) koja je preuzeta između 5000 i 10000 puta, Fast Charge 2017 (com.desive.fastercharger.fastcharger) koja je preuzeta između 10000 i 50000 puta i Fast Charger X3 Free (com.qt.fastercharger) koja je preuzeta između 10000 i 50000 puta.
Ove aplikacije koristile su razne taktike zahvaljujući kojima je bilo skoro nemoguće da antivirusi običnim skeniranjem otkriju njihovo zlonamerno delovanje.
Na primer, aplikacije su koristile mehanizam odloženog napada. Poslednjih meseci upadljivo je da sve više malicioznih aplikacija koristi ovu taktiku.
Odlaganjem zlonamernog delovanja, malver može da prevari žrtvu koja će misliti da je za čudno ponašanje uređaja odgovorna neka druga, kasnije instalirana aplikacija. Ovaj mehanizam ometa pokušaje antivirusnih proizvoda da detektuju zlonamerno ponašanje ovakvih aplikacija jer se analiza često završava pre nego što se detektuje pretnja.
Maliciozne aplikacije koje je detektovao Symantec čekaju satima posle instalacije, da bi tek onda od svog komandno-kontrolnog servera tražile spisak oglasa ili aplikacija koje će prikazivati ili instalirati na inficiranom uređaju.
Druga taktika koju su koristile ove aplikacije je preimenovanje. Primera radi, aplikacija Fast Charger menja naziv svog procesa u "android". Ako korisnik pogleda Podešavanja, videće da 2-3 servisa imaju taj naziv "android", i neće znati koji je od njih pravi, pa verovatno neće smeti da uradi bilo šta da ne bi poremetio rad uređaja.
Osim toga, aplikacije traže od korisnika administratorska prava. S obzirom da ove aplikacije navodno štede bateriju, korisnicima nije sporan ovakav zahtev.
Ako to urade, žrtvama će biti teško da uklone aplikacije, jer one imaju pristup mehanizmima koji im osiguravaju automatsku reinstalaciju posle restartovanja uređaja.
Ove tehnike nisu novost, i već su ih primenjivale druge aplikacije, ali nikada nisu primenjivane zajedno u banalnim pretnjama kao što je adware, u koji spadaju ove tri aplikacije koje je otkrio Symantec.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



