





 Pratite nas preko RSS-a
Trojanac SpyLocker se širi u Evropi i sada krade lozinke za bankovne, Google, eBay i Instagram naloge
Mobilni telefoni, 27.05.2016, 07:30 AM
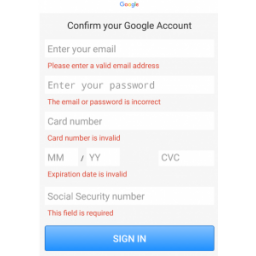
Bankarski trojanac SpyLocker pojavio se u martu ove godine, maskiran u Adobe Flash Player, a prve njegove žrtve bili su korisnici banaka u Australiji, na Novom Zelandu i u Turskoj.
Prema rečima istraživača iz kompanije Intel Security, od nedavno se trojanac osim sa malicioznih pornografskih sajtova na kojima se posetiocima nudi da preuzmu Flash Player aplikaciju za Android, širi i preko hakovanih sajtova (uključujući WordPress i Joomla) na kojima je predstavljen kao “porn player”.
Na sličan način se krajem 2014. širio i ransomware Police Locker, što je istraživače navelo da istraže vezu između ova malvera. Ono što su otkrili analizirajući dva malvera ukazuje da su autori ransomwarea (Police Locker) u nekom trenutku rešili da se fokusiraju na korisnike banaka.
SpyLocker, koji je u početku ciljao samo korisnike banaka u Turskoj, Australiji i na Novom Zelandu, sada na inficiranim uređajima nadgleda otvaranje aplikacija banaka u Francuskoj, Poljskoj i Velikoj Britaniji.
Kada korisnik pokrene aplikaciju banke na inficiranom uređaju, malver preko nje prikazuje fišing formu za prijavljivanje na bankovni nalog. Osim aplikacija banaka, malver cilja i neke popularne aplikacije i servise, kao što su Google nalozi, eBay i Instagram.
SpyLocker prikupljene podatke šalje komandno-kontrolnom serveru, zajedno sa nekim informacijama o inficiranom uređaju.
SpyLocker može da presreće dolazne SMS poruke, pristupa istoriji poziva, da proveri listu instaliranih aplikacija itd.
Uspeh SpyLockera zavisi od toga da li će dobiti administratorske privilegije, jer ako korisnik odbije da ih odobri, on će biti bezbedan.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



