





 Pratite nas preko RSS-a
Trojanac za Android u službi sajber špijunaže
Mobilni telefoni, 27.03.2013, 07:23 AM
Sajber špijunaža više nije novost, ali maliciozna aplikacija za Android koja se koristi za špijunažu jeste. Jednu takvu aplikaciju otkrili su stručnjaci Kaspersky Lab-a.
Napadači, čija su meta tibetanski i ujgurski aktivisti, u kampanji koriste maliciozne elemente koji su dizajnirani tako da funkcionišu i na Windows i na Mac platformi.
Napad je otkriven nakon što je kompromitovan email nalog istaknutog tibetanskog aktiviste, koji je potom korišćen za slanje spear fišing emailova osobama sa kontakt liste kompromitovanog naloga.
Sadržaj emailova koji su poslati sa kompromitovanog email naloga povezan je sa svetskim kongresom aktivista Ujgura, a u emailovima je i prilog u kome se nalazi fajl “WUC’s Conference.apk”.
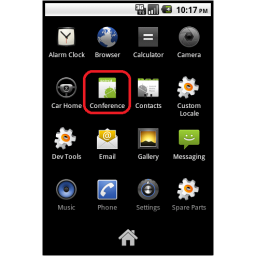
Kada se instalira na smart telefonu, Trojanac, koga Kaspersky detektuje kao “Backdoor.AndroidOS.Chuli.a”, kreira ikonicu za aplikaciju pod nazivom “Conference” koja, kada se pokrene, prikazuje tekst o svetskom kongresu ujgurskih aktivista.
Dok žrtva čita tekst, malver započinje prikupljanje podataka sa uređaja, uključujući i logove poziva, SMS poruke, geolokaciju, podatke o telefonu i kontakte.
Kada prikupi podatke, Trojanac čeka dalje naredbe koje stižu putem SMS poruka i koji sadrže komande kao što su “kontakt”, “sms”, “lokacija” i druge. Posle toga se prikupljene informacije kodiraju i otpremaju na server koji se nalazi u SAD.
U ovom slučaju, napadači su hakovali nalog tibetanskog aktiviste i iskoristili ga za napad na ujgurske aktiviste. Zanimljivo je da se na ovakav način, kombinacijom taktike “zavadi pa vladaj” i obmane, koristi poverenje koje postoji između dve zajednice, kažu u Kaspersky Lab-u.
Detaljnije o svemu ovome na blogu kompanije Kaspersky Lab Securelist.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



