





 Pratite nas preko RSS-a
U Google Play prodavnici otkriveno sedam aplikacija koje agresivno prikazuju reklame, troše bateriju i povećavaju potrošnju podataka
Mobilni telefoni, 15.11.2019, 12:00 PM
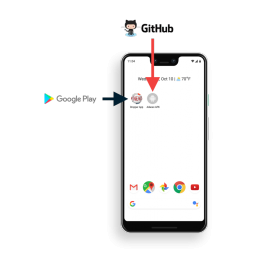
Istraživači iz kompanije Wandera otkrili su u Google Play prodavnici sedam novih zlonamernih aplikacija koje sadrže dropper malver. Ove aplikacije su dizajnirane tako da iz GitHub repozitorijuma preuzimaju i instaliraju APK-ove, kao i da napadačima obezbede backdoor pristup sistemu koji omogućava nesmetanu instalaciju bilo koje nove funkcionalnosti za aplikaciju. U slučaju ovih sedam aplikacija, APK-ovi koji se instaliraju sadrže adware.
Ove aplikacije, osim navedenih rizika, takođe troše bateriju i dovode do preterane potrošnje mobilnih podataka.
Da ne bi bile otkrivene, dropper aplikacije nakon prvog pokretanja čekaju pre nego što pošalju zahtev GitHubu. GitHub URL je ugrađen u kod aplikacije, ali je nečitljiv, tako da ga ne mogu primetiti ni analitičari malvera ni skeneri prodavnice aplikacija. Server odgovara porukom koja sadrži konfiguracijske podatke za dropper aplikaciju i dodatni URL, koji vodi do adwarea. Kada se adware preuzme, dropper aplikacija započinje proces instalacije.
Posle instalacije, adware čeka oko 10 minuta pre nego što počne da radi ono zbog čega je instaliran na uređaju - prikazuje video oglase preko celog ekrana, i izvan aplikacije, bez interakcije korisnika.
Reklame su izuzetno agresivne, prekrivaju druge aplikacije i prikazuju se čak i kada je ekran zaključan. Kada je ekran zaključan a uređaj nije zaštićen lozinkom, adware se aktivira u određenim vremenskim intervalima, aktivira uređaj, i emituje video oglase sve dok ih korisnik ne primeti i ne isključi. Ako je lozinka postavljena, adware takođe aktivira uređaj, ali ne može da zaobiđe lozinku. To za posledicu ima korišćenje resursa procesora i potrošnju baterije ali bez vizuelnih indikatora koje bi korisnik uočio.
Pošto se adware samostalno aktivira, bez pomoći korisnika, ali i zato što video oglase korisnik sam mora da isključi, on ima ozbiljan uticaj na trajanje baterije i potrošnju podataka. Posebno ako se dogodi da se uređaj nalazi u torbi ili džepu, mogu proći i sati da ih korisnik ne primeti.
Iako je već ovo dovoljno veliki problem, on može biti i veći jer napadači u svakom trenutku mogu zameniti adware mnogo ozbiljnijim zlonamernim softverom.
Zlonamerne aplikacije koje su objavila tri različita programera preuzete su ukupno 11000 puta. Reč je o sledećim aplikacijama:
iSoft LLC - Alarm Clock, Calculator, Free Magnifying Glass
PumpApp - Magnifying Glass, Super Bright LED Flashlight
LizotMitis - Magnifier, Magnifying Glass with Flashlight i Super-bright Flashlight
Istraživači kompanije Wandera obavestili su i Google i GitHub o svojim otkrićima.
Korisnicima koji su već instalirali ove aplikacije preporučuje se da ih ručno deinstaliraju.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



