





 Pratite nas preko RSS-a
U Google Play prodavnici ponovo pronađene maliciozne aplikacije
Mobilni telefoni, 30.11.2018, 10:00 AM
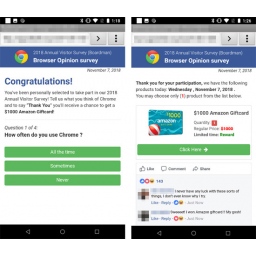
Istraživači kompanije Trend Micro otkrili su u Google Play prodavnici sedam malicioznih Android aplikacija koje su predstavljene kao aplikacije za glasovne poruke, iako je njihova prava svrha da prikazuju iskačuće prozore sa lažnim anketama i da generišu lažne klikove na oglase.
Malver koji je sakriven u ovim aplikacijama nazvan je AndroidOS_FraudBot.OPS. Dok su analizirali malver, istraživači su primetili da aplikacije prikazuju lažne ankete kako bi se prikupile informacije koje identifikuju korisnike, kao što su imena, brojevi telefona i kućne adrese, a u zamenu za poklon kartice koje su navodna nagrada za popunjenu anketu. Lažna anketa se učitava u podrazumevanom pregledaču uređaja. Ako podrazumevani pregledač ne može biti identifikovan, anketa se učitava u nekom od sledećih pregledača: Boat Browser, Brave, Chrome, Cheetah, Dolphin, DU, Firefox, Jiubang Digital Portal, Link Bubble, Opera, Opera Mini, Puffin i UC.
Aplikacije generišu i lažne klikove na oglase.
S obzirom na modularnu strukturu svih analiziranih uzoraka malvera, stručnjaci kompanije Trend Micro smatraju da su "sajber kriminalci možda u procesu dodavanja novih funkcija i ažuriranja za buduće zlonamerne aktivnosti kao što su napadi bot mreže".
Iako su ove aplikacija objavljene u Google Play prodavnici pod različitim nalozima programera, kodiranje i ponašanje aplikacija je dovoljno slično da bi se zaključilo da isti pojedinac ili grupa stoje iza svih sedam aplikacija.
Google je potvrdio da su sve maliciozne aplikacije uklonjene iz Google Play prodavnice, ali istraživači očekuju da grupa koja stoji iza njih napravi složenije verzije aplikacija, da unapredi njihove mogućnosti, posebno kada je reč o izbegavanju detekcije, i da ih objavi u zvaničnoj prodavnici u veoma bliskoj budućnosti.
Ovo nije izolovan incident kada je reč o Play prodavnici, s obzirom na to da je u poslednje vreme Googleova prodavnica preplavljena zlonamernim aplikacijama, o čemu svedoči otkriće trinaest malicioznih aplikacija instaliranih na 5600000 uređaja koje su otkrivene u novembru, i pre toga, u oktobru, otkriće 29 aplikacija koje su inficirale uređaje bankarskim trojancima.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



