





 Pratite nas preko RSS-a
Android aplikacije koje kradu lozinke iz aplikacija banaka koriste senzor pokreta da ne bi bile otkrivene
Mobilni telefoni, 18.01.2019, 10:30 AM
Tim istraživača kompanije Trend Micro pronašao je u Google Play prodavnici dve aplikacije inficirane bankarskim malverom. Ove aplikacije su instalirane na hiljadama Android uređaja i imaju na desetine maksimalnih ocena korisnika (5 zvezdica).
Istraživači su povezali ovaj malver sa bankarskim trojancem Anubis, na osnovu sličnosti u kodu i zajedničkog komandno-kontrolnog servera (C&C) (aserogeege.space), za koji se zna da je tokom poslednje dve godine korišćen za napade na Android platformu.
Ono što izdvaja aplikacije Currency Converter i BatterySaverMobi od drugih Android aplikacija u kojima se nalaze malveri je to što koriste senzor pokreta da bi otkrile da li su instalirane u sandboxu za analizu malvera. U tom slučaju će njihovo zlonamerno ponašanje biti zaustavljeno.
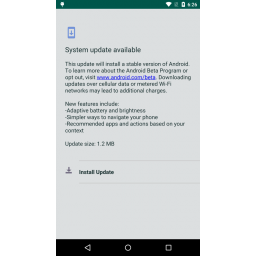
Uz pomoć lažnog ekrana za ažuriranje sistema, ove zlonamerne aplikacije će pokušati da prevare korisnika da im dodeli administratorske privilegije autorizacijom lažnog ažuriranja.
Ugrađeni malver dropper će kontaktirati C&C server koristeći ili Twitter ili Telegram, i tražiće komande koristeći HTTP POST zahteve. C&C server će zatim poslati link za preuzimanje APK.
Kada se bankarski trojanac Anubis nađe na uređaju, on počinje da prikuplja bankarske informacije koristeći ugrađeni keylogger modul ili praveći snimke ekrana kada korisnik unese lozinku u aplikaciju banke, za razliku od drugih bankarskih trojanaca koji za isti zadatak koriste prozor za prekrivanje.
Anubis je napao 377 različitih aplikacija banaka iz 93 države, a na njegovoj listi ciljeva su i aplikacije kao što su Amazon, eBay i PayPal.
Pored prikupljanja lozinki, ova vrsta zlonamernog softvera može imati i dodatne funkcionalnosti - malver može funkcionisati i kao ransomwarea ili kao RAT (trojanac za daljinski pristup). On može, na primer, da snima zvuk, prati lokaciju korisnika, šalje SMS poruke i poziva premijum brojeve.
Ugrađena komponenta ransomwarea šifruje fajlove na uređaju i dodaje im .Anubiscrypt ekstenziju. S obzirom da je ovo malver napisan za telefone, za koje korisnici retko imaju rezervne kopije podataka, a na kojima mnogo više nego na računarima čuvaju lične fotografije ili druge vredne podatke, šteta u ovom slučaju može biti velika i nepopravljiva.
Činjenica da je Google u više navrata iz Play prodavnice uklanjao aplikacije zaražene Anubisovim downloaderima dokaz je veštine onih koji stoje iza njega da uspešno sakriju svoj zlonamerni softver od obrane Google Play prodavnice.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



