





 Pratite nas preko RSS-a
U firmwareu nekoliko modela mobilnih telefona sa tasterima pronađen malver
Mobilni telefoni, 07.09.2021, 09:00 AM
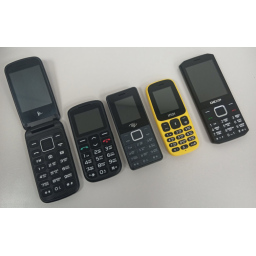
Ruski istraživač bezbednosti ValdikSS otkrio je zlonamerni kod u firmwareu četiri niskobudžetna mobilna telefona sa tasterima koji se prodaju preko ruskih internet prodavnica.
Telefoni sa tasterima, DEXP SD2810, Itel it2160, Irbis SF63 i F+ Flip 3, pretplaćuju korisnike na SMS usluge i presreću dolazne SMS poruke kako bi se sprečilo otkrivanje zlonamernog koda.
ValdikSS, koji je postavio lokalnu 2G baznu stanicu kako bi presreo komunikaciju telefona, rekao je da su uređaji tajno obavestili server kada su prvi put aktivirani, čak i kada nisu imali internet pretraživač.
ValdikSS je rekao da je testirao pet telefona koje je kupio na internetu. Peti telefon, Inoi 101, koji je takođe testiran, nije pokazao navedeno “zlonamerno ponašanje”.
Svi serveri sa kojima su uređaji komunicirali nalaze se u Kini gde su i proizvedeni pre nego što su se našli u ponudi ruskih internet prodavnica kao niskobudžetna alternativa popularnijim telefonima sa tasterima, poput onih marke Nokia, rekao je ValdikSS.
Iako je zlonamerni kod pronađen u firmwareu telefona, istraživač nije mogao da kaže da li je kod dodao dobavljač ili treća strana koja je isporučila firmware ili rukovala telefonima tokom isporuke.
Ovakvi incidenti više nisu retki, a slični slučajevi otkriveni su u više navrata u poslednjih pet godina.
U novembru 2016. kompanije Kryptowire i Anubis Networks otkrile su da su dve kineske kompanije koje su proizvodile komponente firmwarea za veće kineske proizvođače telefona tajno ugradile backdoor u svoj kod. U decembru iste godine kompanija Dr. Web je otkrila malver u firmwareu 26 modela Android pametnih telefona. Ista kompanija je u julu 2017. pronašla verzije bankarskog trojanca Triada skrivene u firmwareu nekoliko Android pametnih telefona, a u martu 2018. godine Dr. Web je pronašao istog trojanca u firmwareu 42 druga modela Android pametnih telefona. U maju 2018. istraživači Avasta pronašli su backdoor trojanca Cosiloon u firmwareu 141 Android pametnog telefona. U januaru sledeće godine, Upstream Systems otkrio je malver u aplikaciji koja je predinstalirana na Alcatel pametnim telefonima. U junu 2019. BSI, nemačka agencija za sajber bezbednost, pronašla je backdoor u dva niskobudžetna Android telefona, koje je kupilo više od 20.000 korisnika. U januaru prošle godine kompanija Malwarebytes je objavila da su pronašli malver predinstaliran na Unimax U673c telefonima, koji prodaje Assurance Wireless (Virgin Mobile) u SAD.
ValdikSS je za ovaj incident okrivio lokalne operatere i prodavce koji preprodaju telefone bez prethodne provere. Istraživač je takođe istakao činjenicu da ne postoji nijedna ruska agencija za bezbednost telekomunikacija kojoj bi se izveštaji poput njegovog mogli proslediti.
Foto: ValdikSS

Izdvojeno
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
ToxicPanda 2.0 zaobilazi Android zaštite i cilja 349 finansijskih aplikacija

Android malver ToxicPanda dobio je nove funkcije koje mu omogućavaju da preuzme znatno veću kontrolu nad zaraženim uređajem, uključujući manipul... Dalje
Google uvodi Advanced Flow, novu zaštitu za instaliranje Android aplikacija izvan Play prodavnice

Google je počeo da uvodi novu zaštitu za Android korisnike koji instaliraju aplikacije izvan Google Play prodavnice, objavio je na Redditu portparol... Dalje
Pratite nas

Nagrade


Prijatelji



