





 Pratite nas preko RSS-a
Više od 400 malicioznih aplikacija otkriveno na Google Play
Mobilni telefoni, 03.10.2016, 08:30 AM
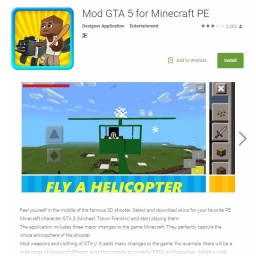
U Googleovoj Play prodavnici aplikacija otkriveno je više od 400 aplikacija koje telefone pretvaraju u prislušne uređaje koji mogu izvlačiti osetljive podatke iz zaštićenih mreža sa kojima su povezani.
Jedna maliciozna aplikacija infcirana takozvanim DressCode malverom preuzeta je između 100000 i 500000 puta pre nego što je uklonjena sa Google Play. Aplikacija Mod GTA 5 for Minecraft PE izgledala je kao benigna aplikacija, iako je ustvari sadržala komponentu u kodu za uspostavljanje trajne veze sa serverom koji je pod kontrolom napadača.
Stručnjaci kompanije Trend Micro otkrili su 3000 ovakvih aplikacija, od kojih 400 na Google Play.
"Malver instalira SOCKS proxy na uređaju i tako pravi kanal opšte namene koji može da kontroliše i daje komande uređaju. On se može koristiti da pretvori uređaje u botove i izgradi bot mrežu, koja je u suštini mreža porobljenih uređaja koja se može koristiti za DDoS napade, koji postaju sve ozbiljniji problem za organizacije širom sveta, ili spam email kampanje. Ta bot mreža može koristiti proxy IP adrese koje takođe generiše malver da bi pravila lažni saobraćaj, imitirala lažne klikove i generisala prihod za napadače", kaže se u izveštaju kompanije Trend Micro.
"Svesni smo problema i preduzimamo neophodne mere", rekao je portparol Googlea komentarišući prisustvo malicioznih aplikacija u Play prodavnici aplikacija.
Ovo otkriće stručnjaka kompanije Trend Micro usledilo je tri nedelje posle otkrića stručnjaka firme Checkpoint koji su otkrili 40 aplikacija na Google Play inficiranih malverom DressCode.
Iz Trend Micro kažu da je samo mali deo svake maliciozne aplikacije sadržao maliciozne funkcije, što je otežalo otkrivanje.
2012. Google je predstavio sigurnosni skener Bouncer koji pretražuje i čisti Play prodavnicu od malicioznih aplikacija. Od tada su na hiljade malicioznih aplikacija otkrivene na Google Play. Postavlja se pitanje kako je moguće da malciozne aplikacije pre Googlea otkrivaju uglavnom druge kompanije i nezavisni bezbednosni istraaživači.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



