





 Pratite nas preko RSS-a
Više od 400 miliona Android uređaja zaraženo malverom iz aplikacija preuzetih sa Google Play
Mobilni telefoni, 31.05.2023, 08:00 AM
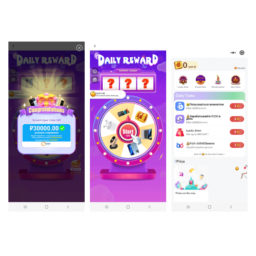
Istraživači iz kompanije Doctor Web otkrili su novi malver za Android koji se distribuira kao SDK za reklame. Malver je primećen u više aplikacija na Google Play koje su preuzete ukupno više od 400 miliona puta, zbog čega su milioni korisnika Android uređaja u opasnosti da postanu žrtve sajber špijunaže.
Ono što su istraživači otkrili u ovim aplikacijama je spyware modul koji je nazvan “Android.Spy.SpinOk”. On prikuplja fajlove sačuvane na zaraženom uređaju koje potom šalje na server napadača.
Prava svrha SpinOk je prikrivena naizgled legitimnim ponašanjem aplikacija koje drže pažnju korisnika pomoću mini-igara, zadataka i „dnevnih nagrada“.
„Na prvi pogled, SpinOk modul je dizajniran da održi interesovanje korisnika za aplikacije uz pomoć mini igara, sistema zadataka i navodnih nagrada i izvlačenja nagrada“, navodi se u izveštaju Doctor Weba.
Međutim, nakon pokretanja, trojanski SDK se povezuje sa C&C serverom i šalje veliku količinu tehničkih informacija o zaraženom uređaju. Među podacima koji se šalju su i podaci senzora Android uređaja (žiroskop, magnetometar) pomoću kojih napadači mogu saznati da li je malver u sandbox okruženju, koje istraživači obično koriste kada analiziraju potencijalno zlonamerne Android aplikacije.
Aplikacija se zatim povezuje sa serverom da bi preuzela listu URL-ova koji se koriste za prikazivanje reklamnih banera. Doctor Web kaže da je u pozadini SDK odgovoran za zlonamerne radnje.
Funkcionalnost eksfiltracije fajlova je posebno zabrinjavajuća jer bi mogla da otkrije privatne slike, video snimke i dokumente.
Pored toga, malver omogućava kriminalcima da ukradu lozinke naloga i podatke o kreditnim karticama ili usmere kriptovalute na sopstvene adrese kripto novčanika.
Doctor Web kaže da je trojanski modul pronađen u 101 aplikaciji koje su ukupno preuzete 421.290.300 puta sa Google Play. Među njima, najviše su preuzimane aplikacije Noizz: video editor with music (100.000.000 preuzimanja), Zapya - File Transfer, Share (100.000.000 preuzimanja; Doctor Web kaže da je trojanski modul bio prisutan u verziji 6.3.3 do verzije 6.4 i da ga više nema u trenutnoj verziji 6.4.1), VFly: video editor&video maker (50.000.000 preuzimanja), MVBit - MV video status maker (50.000.000 preuzimanja), Biugo - video maker&video editor (50.000.000 preuzimanja), Crazy Drop (10.000.000 preuzimanja), Cashzine - Earn money reward (10.000.000 preuzimanja), Fizzo Novel - Reading Offline (10.000.000 preuzimanja), CashEM: Get Rewards (5.000.000 preuzimanja), Tick: watch to earn (5.000.000 preuzimanja)
Google je brzo reagovao na izveštaje o malveru u aplikacijama i uklonio sporne aplikacije iz Play prodavnice dok programeri nisu poslali čiste verzije.
Kompletna lista zaraženih aplikacija može se naći na sajtu Dr. Weba.
Nejasno je da li su izdavači trojanizovanih aplikacija bili prevareni od strane distributera malvera ili su ga svesno uključili u svoj kod.
Ako koristite neku od zaraženih aplikacija, trebalo bi da je ažurirate na najnoviju verziju dostupnu preko Google Play, koja bi trebalo da bude čista.
Ako aplikacija nije dostupna u zvaničnoj Android prodavnici aplikacija, preporučuje se da je odmah deinstalirate i skenirate svoj uređaj pomoću mobilnog antivirusa kako biste bili sigurni da su svi ostaci špijunskog softvera uklonjeni.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



