





 Pratite nas preko RSS-a
Zabranjene Android aplikacije inficirane malverom vratile se pod drugim imenima u Play prodavnicu
Mobilni telefoni, 16.05.2018, 11:00 AM
Uprkos tome što se Google trudi da Play prodavnica bude siguran dom za Android aplikacije, malveri i dalje nalaze put do korisnika prodavnice, ugrožavajući i njih i njihove podatke kada inficiraju uređaje.
Istraživači Symanteca otkrili su da je sedam aplikacija koje su prvobitno izbačene iz prodavnice zbog toga što su zaražene malverom Android.Reputation.1 sada ponovo dostupne za preuzimanje, ali sada koriste drugo ime i ikone.
Aplikacije imaju isti kod kao i one koje su zabranjene, ali su se nekako "ušunjale" u prodavnicu sa drugim nazivom i izdavačem.
Symantec kaže da su aplikacije uglavnom čistači, kalkulatori, aplikacije za zaključavanje i aplikacije koje snimaju pozive, i da koriste istu taktiku za kompromitovanje Android uređaja.
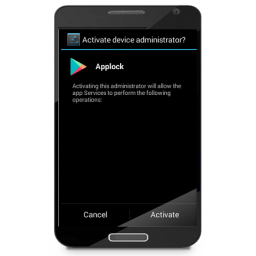
Kada je preuzet, malver čeka nekoliko sati pre nego započne sa svojim zlonamernim aktivnostima a razlog za to je pokušaj malvera da prevari korisnike koji treba da poveruju da su aplikacije legitimne. One zahtevaju administratorske privilegije i koriste Google Play ikone da sakriju svoju pravu svrhu, a takođe imaju mogućnosti da promene ikonu pokretača (launcher) i pokrenu ikonu aplikacija u sistemskim postavkama.
Na kraju, ali ne i najmanje važno, Symantec kaže da je svrha ovih aplikacija da "dostave sadržaj na uređaj radi profita". Trenutno se isporučuju oglasi putem Google Mobile usluga, i otvaraju linkovi koji preusmeravaju na stranice na kojima korisnici još jednom mogu biti prevareni.
Najbolji način da izbegnete maliciozne aplikacije jeste da se klonite nepouzdanih izvora. Ali s obzirom da se one, kao u ovom slučaju, mogu naći i u Play prodavnici, uvek dobro proverite dozvole koje zahtevaju. Ako aplikacija poput kalkulatora traži administratorska prava, prilično je jasno da nešto nije u redu, pa je najbolje da odustanete od instaliranja.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



