





 Pratite nas preko RSS-a
2K Games potvrdio da je hakovana njihova platforma za podršku, igrači upozoreni na opasni malver
Vesti, 21.09.2022, 10:30 AM
Američki izdavač video igara 2K potvrdio je da je njegova platforma za podršku hakovana i korišćena za slanje poruka sa linkom preko koga se distribuira opasni malver.
„Molimo vas da ne otvarate nijedan imejl niti linkove koje dobijete sa naloga za podršku 2K Games“, poručila je kompanija korisnicima na Twitteru.
2K je savetovao one koji su možda kliknuli na neki od zlonamernih linkova koje su poslali napadači da odmah preduzmu korake da ublaže moguće posledice. Jedan od njih je resetovanje svih lozinki sačuvanih u veb pregledačima, zatim, uključivanje dvofaktorske autentifikacije svuda gde je dostupna, instaliranje i pokretanje antivirusnog programa i provera podešavanja naloga.
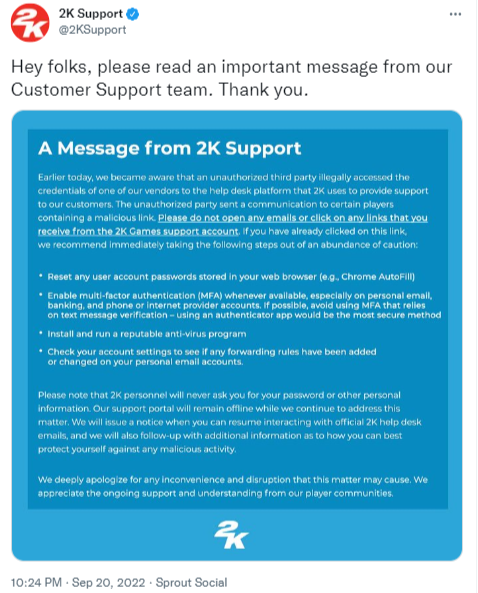
2K je dodao da će portal za podršku biti nedostupan dok traje istraga i dok se ne reše posledice incidenta. Kompanija je rekla da će obavestiti korisnike kada će komunikacija sa podrškom biti bezbedna.
Malver o kome je reč je RedLine, poznat po tome što sa zaraženog uređaja krade širok spektar podataka, uključujući istoriju pretrage, kolačiće iz veb pregledača, sačuvane lozinke, podatke sa platnih kartica, VPN akreditive, poruke iz mesindžera, novčanike za kriptovalute i druge.
Iako nema mnogo informacija o incidentu, sumnjiv je tajming jer se napad na sistem podrške 2K Games poklapa sa hakovanjem Rockstar Games, kompanije koja je kao i 2K u vlasništvu Take-Two Interactive, jednog od najvećih izdavača video igara u SAD i Evropi.
Haker (ili grupa) koji tvrdi da je hakovao Rockstar, takođe je preuzeo odgovornost za nedavni napad na Uber, za koji sam Uber tvrdi da je organizovao haker povezan sa ozloglašenom hakerskom grupom Lapsus$, koja je poznata po iznudi.
2K stoji iza poznatih naslova, uključujući NBA 2K, Borderlands, WWE 2K, PGA Tour 2K, Bioshock, Civilization i Xcom.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



