





 Pratite nas preko RSS-a
Apple ispravio propust sa ažuriranjem za ''root'' bag
Vesti, 05.12.2017, 00:30 AM
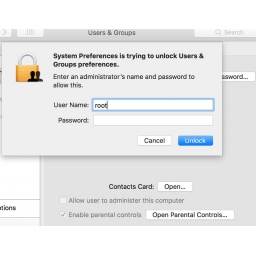
Ispravka za ozbiljan bezbednosni propust u macOS High Sierra koju je Apple objavio ubrzo pošto je kompanija obaveštena o tome, izgleda da nije rešila problem na svim računarima.
Propust omogućava svakom sa fizičkim pristupom računaru sa macOS High Sierra da dobije administratorski pristup.
Iako je Apple objavio zakrpu za ovaj bag, magazine Wired je otkrio da se problem sa bagom ne rešava ako korisnici nadograde sistem na najnoviju verziju High Sierra posle primene zakrpe.
Apple se izvinio korisnicima zbog propusta rečima da njegovi korisnici "zaslužuju bolje".
Bag dakle omogućava svakom ko ima fizički pristup sistemu a loše namere da dobije pristup visokog nivoa jednostavnim ukucavanjem korisničkog imena "root" i ostavljanjem polja za unos lozinke praznim.
Apple je objavio ispravku za manje od 24 sata po prijavi.
Ali sada se pojavio problem kod ljudi koji su instalirali ažuriranje i zakrpu ovim redosledom: ako je računar radio sa High Sierra 10.13, a oni su instalirali zakrpu, pa nadogradili na High Sierra 10.13.1 i nisu restartovali računar.
"Lako biste mogli imati nekog ko ne restartuje računar mesecima", kaže Tomas Rid, istraživač u kompaniji Malwarebytes. "To nije dobro."
Nije jasno koliko bi korisnika moglo imati ovakav problem.
Wired je kontaktirao Apple u vezi ovih nedostataka u ažuriranju, ali magazin nije dobio odgovor. Ipak, kompanija je u ponedeljak dodala dodatno upozorenje na stranicu za ažuriranje za "root" bag: "Ako ste nedavno ažurirali MacOS High Sierra 10.13 na 10.13.1, ponovo pokrenite Mac računar kako biste bili sigurni da je sigurnosna ispravka primenjena ispravno."

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



