





 Pratite nas preko RSS-a
Bag u macOS High Sierra omogućava otključavanje sistemskih postavki App Store bilo kojom lozinkom
Vesti, 12.01.2018, 09:00 AM
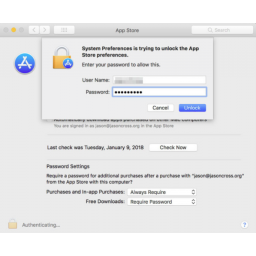
Uređaji koji rade sa macOS High Sierra 10.13.2 imaju grešku koja omogućava svakom ko je prijavljen kao lokalni administrator da otključa sistemske preferencije App Store koristeći bilo koje korisničko ime i lozinku. Drugim rečima, ako je vaš nalog administator a vi praktikujete da ostavljate računar bez nadzora, bilo ko ko ima pristup računaru može promeniti postavke App Store na Macu bez vašeg znanja.
Iako ovaj propust nije tako ozbiljan kao nedavno otkriveni bag koji je omogućavao dobijanje MacOS root pristupa ponavljanim neunošenjem lozinke, ovo pokazuje da kada je reč o macOS postoje ozbiljni problemi u sa revizijom koda kada je u pitanju način kako se lozinke mogu koristiti, s obzirom da je ovo drugi put za samo tri meseca da se polje za lozinku moglo koristiti u macOS-u da bi se dobile dodatne privilegije.
Korišćenje ovog baga je veoma jednostavno. Samo otvorite sistemske postavke App Store i ako je katanac na ikoni zaključan, kliknite na njega. macOS će vas zatim upitati za korisničko ime i lozinku. Unesite bilo koje korisničko ime i lozinku koju želite i pritisnite Unlock, i sistemske postavke App Store postaju otključane. Ovo vam omogućava da promenite postavke kao što su one koje se odnose na to koja ažuriranja želite da se instaliraju, da li ćete instalirati bezbednosne ispravke i još mnogo toga.
Bag je prisutan samo u 10.13.2, i verovatno i u prvoj i drugoj beta verziji 10.13.3.
Dok ovo ne bude rešeno, ne koristite lokalni admin nalog ili obavezno zaključite svoj računar kada ga ne koristite.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



