





 Pratite nas preko RSS-a
Banca Intesa upozorava korisnike na lažne imejlove
Vesti, 01.03.2022, 09:00 AM
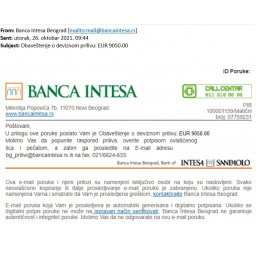
Banca Intesa je na Twitteru objavila upozorenje da je nekoliko njenih klijenata dobilo imejl poruku sa malicioznim prilogom, koju je navodno poslala banka.
“Molimo vas da u cilju bezbednosti vaših računara i podataka, ne otvarate prilog, niti da postupate prema instrukcijama iz imejl poruke, a imejl odmah obrišete”, kaže se u upozorenju Banca Intesa.
Banka je rekla da je preduzela neophodne korake u cilju sprečavanja daljih aktivnosti protiv njenih klijenata, uz podsećanje da Banca Intesa ovaj tip obaveštenja klijentima šalje sa digitalnim potpisom, čime omogućava verifikaciju identiteta pošiljaoca i pre otvaranja imejla.
Sporni imejlovi su do sada u “subject” polju imali: “Obaveštenje o deviznom prilivu: EUR 14090.00” ili “Obaveštenje o deviznom prilivu: EUR 9050.00”, ali se može dogoditi da naslovi imejl poruka budu promenjeni.
Na iste imejlove Banca Intesa je upozorila i u oktobru prošle godine.
Pre dve nedelje Banca Intesa je izdala još jedno upozorenje o lažnoj Facebook stranici banke i pokušajima prevare. Lažna stranica je pozivala korisnike Banca Intesa da fotografišu svoje platne kartice i slike pošalju administratorima stranice, kao i da lajkuju i podele ovu objavu, a banka će im za uzvrat pokloniti “dupliranje novčane sume na računu”.

Izdvojeno
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
Pratite nas

Nagrade


Prijatelji



