





 Pratite nas preko RSS-a
Bankarski Trojanac ZeuS koristi reputaciju antivirusa da bi zarazio računare korisnika
Vesti, 07.05.2014, 09:09 AM
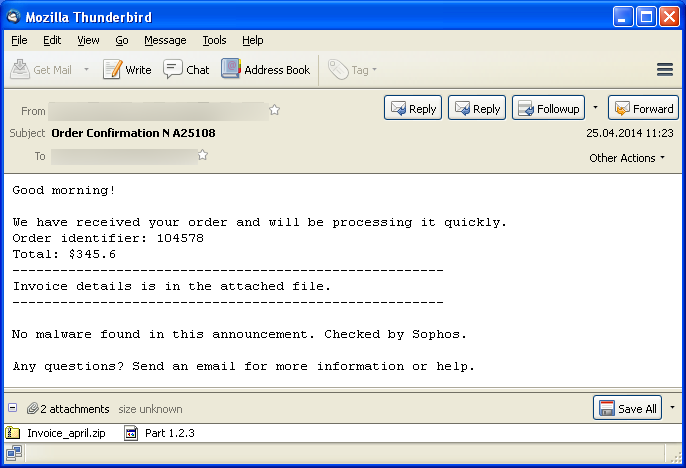
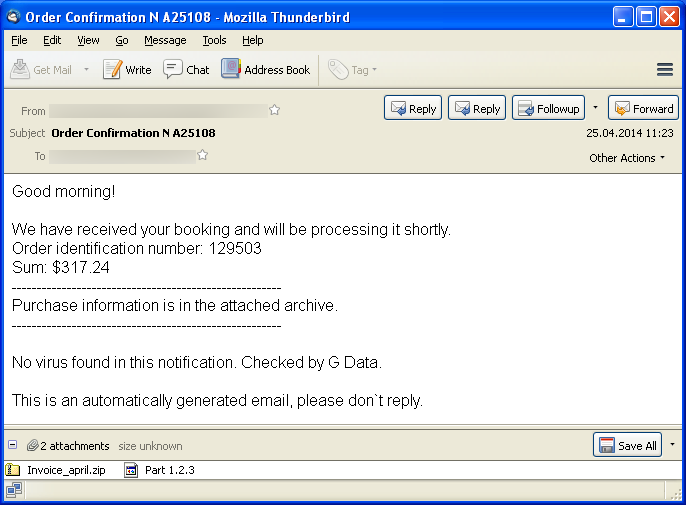
Stručnjaci nemačkog proizvođača antivirusa kompanije G Data upozorili su na novu kampanju distribucije poznatog bankarskog trojanca ZeuS, koji do korisnika dolazi putem emailova, sakriven u prilozima za koje se tvrdi da su skenirani antivirusima G Data ili Sophos i da su bezbedni.
Takve tvrdnje su lažne, kažu iz G Data, a njima prevaranti pokušavaju da ubede korisnike da otvore fajl u prilogu koji navodno sadrži račun za neku porudžbinu korisnika.
Sadržaj emaila, naslov poruke kao ni pošiljalac ne ukazuju šta je to što se naplaćuje korisniku. Prevaranti očigledno računaju na to da će potencijalna žrtva biti radoznala, mada bi korisnik zbog svega navedenog trebalo da posumnja da je reč o prevari pre nego što otvori fajl u prilogu. Nijedna firma ili servis ne šalje ili bar ne bi trebalo da šalje račune na ovakav neprofesionalan način, kažu u G Data.
Mnogim korisnicima je isključeno prikazivanje ekstenzije fajla jer je to podrazumevano podešavanje za Windows. To znači da je ekstenzija .scr koja je sakrivena u zip fajlu promaći korisnicima. Scr fajlovi su izvršni pa će, kada korisnik dva puta klikne na fajl u prilogu emaila, pokrenuti malver, iako će misliti da otvara zip arhivu što bi se moglo zaključiti iz ikone i naziva fajla. G Data antivirusni proizvodi prepoznaju taj fajl kao malver Trojan.GenericKD.16544498.
Kada se pokrene .scr fajl, kriptovani kod se dešifruje u memoriji, i time se zamenjuje šifrovani kod. Na taj način se "oslobađa" downloader koji kontakira URL-ove koji se nalaze na prethodno dodeljenoj listi i sa kojih downloader preuzima novi malver (.exe fajl). Kada se preuzimanje završi, downloader pokreće .exe fajl na računaru i zatim se gasi.
Exe fajl sadrži kod koji se dešifruje na isti način kao i downloader. Rezultat tog dešifrovanja je sada Trojanac iz familije ZeuS malvera, koji u ovom slučaju podrazumeva varijantu sa funkcionalnošću rootkita Necurs.
Sa emailovima koje šalju nepoznati pošiljaoci ili servisi i kompanije treba postupati oprezno. Emailove koji izgledaju čudno treba ignorisati, obrisati a ni u kom slučaju ne treba otvarati priloge ili linkove u njima.
Na spam emailove ne treba odgovarati. Nikad. Odgovor na takav email će ukazati spamerima da je adresa koju su isprobali i poslali email prava.
Ako neko od ljudi koji su među vašim kontaktima šalje neobične emailove ili poruke, obavestite ga o tome, po mogućstvu koristeći neki drugi kanal komunikacije a ne onaj preko koga dolaze sumnjive poruke.
Uputstva o tome kako uključiti prikazivanje ekstenzija fajlova u različitim verzijama Windowsa, kao i alat "Fix It", možete naći na Microsoftovom sajtu, u članku "Prikazivanje ili skrivanje oznaka tipa datoteke u programu Windows Explorer".

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



