





 Pratite nas preko RSS-a
Bežične tastature imaju bezbednosne propuste koji omogućavaju špijuniranje
Vesti, 27.07.2016, 07:30 AM
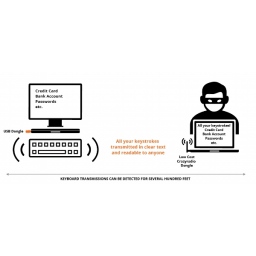
Istraživači iz firme Bastille Networks otkrili su niz bezbednosnih propusta u jeftinim bežičnim tastaturama koji mogu biti iskorišćene za presretanje informacija i prikupljanje lozinki, sigurnosnih pitaanja, osetljivih ličnih podataka, informacija o bankovnim računima i platnim karticama koje korisnici kucaju.
Istraživači kažu da tastature prenose ono što se kuca u formi običnog teksta, omogućavajući tako hakerima da presreću informacije sa udaljenosti od 76 metara.
Nijedan od proizvođača nije upozorio korisnike o ovom problemu niti preduzeo korake da reši ovaj problem u budućim proizvodima.
Istraživači su kupili i testirali bežične tastature i kako kažu, bili su šokirani kada su otkrili dve trećine tastatura prenose sve podatke u formi običnog, nešifrovanog teksta.
“Nismo to očekivali. Nismo mislili da će to biti običan teskt. Hakeri mogu presretati sve pritiske na tastere sa vaše tastature sa udaljenosti od 76 metara. Preko stakla, zidova, podova.”
Sporne tastature koriste radio signale za prenos onoga što korisnik kuca. Koristeći jeftinu radio antenu tim istraživača je mogao da prati ono što se kuca. Osim toga, istraživači su mogli da kontrolišu tastaturu, i da i sami kucaju.
Istraživači kažu da i prepune kancelarije mogu biti ciljevi jer je lako izolovati signale pojedinačnih tastatura. Osim toga, žrtva ne bi ni bila svesna šta se dešava.
Istraživači kažu da nemaju dokaza da su hakeri ikada iskoristili ove slabosti.
Iz Bastille Networks savetuju korisnicima da koriste tastature koje koriste Bluetooth za povezivanje sa računarom, ili da jednostavno nabave žičanu tastaturu.
Istraživači su pohvalili Logitech, Dell i Lenovo zato što koriste kvalitetne čipove u svojim bežičnim tastaturama koje su mnogo bezbednije.
Istraživanje o bežičnim tastaturama dopunilo je istraživanje koje je firma Bastille Networks sprovela početkom ove godine o bežičnim miševima. To istraživanje je pokazalo da zahvaljujući lošoj bezbednosti miševa, hakeri mogu koristiti računare kao da sede ispred njih.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



