





 Pratite nas preko RSS-a
Canon DSLR fotoaparati mogu daljinski biti zaraženi ransomwareom
Vesti, 13.08.2019, 11:00 AM
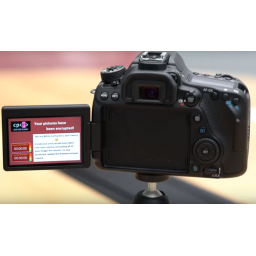
Ransomware postaje sve raširenija i ozbiljnija pretnja, a fokus napadača prelazi sa računara na pametne telefone i druge pametne uređaje povezane sa internetom.
Istraživači firme CheckPoint pokazali su kako hakeri lako mogu da zaraze digitalni DSLR fotoaparat ransomwareom i da zatim žrtvine privatne fotografije i video zapise drže kao taoce, sve dok ne plati otkupninu.
Istraživač Ijal Itkin otkrio je nekoliko sigurnosnih ranjivosti u firmwareu Canon fotoaparata koje se mogu iskoristiti i preko USB-a i preko WiFi-a, što omogućava napadačima da kompromituju i preuzmu kontrolu nad uređajem i njegovim funkcijama.
Canon je objavio da prijavljeni sigurnosni propusti utiču na Canon digitalni SLR fotoaparat iz EOS serija i fotoaparate bez ogledala, PowerShot SX740 HS, PowerShot SX70 HS i PowerShot G5X Mark II.
"Zamislite kako biste reagovali kada bi napadači ubacili ransomware u vaš računar i fotoaparat, držeći sve vaše slike kao taoce dok ne platite otkupninu", kaže Itkin.
Sve ove ranjivosti tiču se načina na koji Canon implementira protokol za prenos slike (PTP) u svom firmwareu, standardni protokol koji savremeni DSLR fotoaparati koriste za prenos fajlova između fotoaparata i računara ili mobilnih uređaja preko USB-a ili WiFi-a.
Osim prenosa fajlova, Picture Transfer Protocol takođe podržava desetine komandi za daljinsko upravljanje mnogim drugim zadacima na fotoaparatu - od snimanja slika do nadogradnje firmwarea fotoaparata - od kojih su mnogi ranjivi.
Itkin je otkrio da Canonove PTP operacije ne zahtevaju autentifikaciju niti koriste šifrovanje na bilo koji način, omogućavajući napadačima da kompromituju DSLR kameru u sledećim scenarijima:
Preko USB-a - malver koji je već ugrozio vaš računar može se širiti u fotoaparat čim ga povežete sa računarom preko USB kabla.
Preko WiFi - napadač u neposrednoj blizini ciljanog DSLR fotoaparata može postaviti lošu WiFi pristupnu tačku i zaraziti vašu kameru.
Kao dokaz ovog koncepta, Itkin je iskoristio jednu od ovih ranjivosti koja mu je omogućila da instalira maliciozno ažuriranje firmwarea na ciljani DSLR fotoaparat preko WiFi-a, bez interakcije žrtve.
U videu koji je objavio, može se videti kako je maliciozni firmaware modifikovan tako da šifrira sve fajlove na fotoaparatu i prikazuje zahtev za otkupninu na ekranu koristeći iste ugrađene AES funkcije koje Canon koristi da zaštiti svoj firmware.
"Postoji PTP komanda za daljinsko ažuriranje firmwarea, koja zahteva nultu interakciju korisnika", objašnjava istraživač. "To znači da, čak i ako su sve ranjivosti u implementaciji zakrpljene, napadač i dalje može zaraziti kameru koristeći fajl za maliciozno ažuriranje firmwarea."
CheckPoint je prijavio Canonu ove ranjivosti u martu ove godine. Međutim, kompanija je do sada objavila samo ažurirani firmware za model Canon EOS 80D, dok će za ostale modele firmware biti ažuriran u bliskoj budućnosti.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



