





 Pratite nas preko RSS-a
Cilj svakog trećeg fišing napada je krađa novca od korisnika
Vesti, 07.04.2014, 08:42 AM
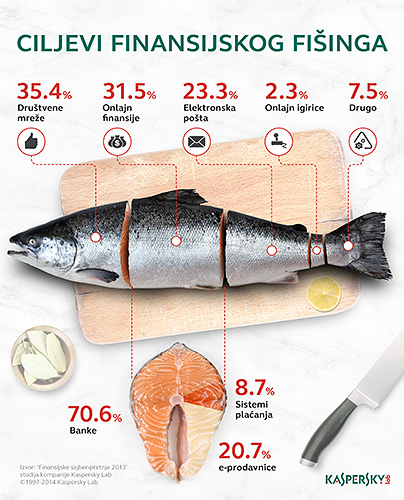
Prema podacima do kojih se došlo tokom studije koju je sprovela kompanija Kaspersky Lab, “Finansijski sajber napadi u 2013”, sajber kriminalci, više nego ikad, pokušavaju da dođu do poverljivih podataka korisnika i da ukradu novac sa bankovnih računa tako što prave lažne veb sajtove finansijskih organizacija. U 2013., skoro trećina (31.45%) fišing napada je bila usmerena na imena vodećih banaka, online prodavnice i sisteme elektonskog plaćanja, što je za 8.5 procentualnih poena više u odnosu na prethodnu godinu.
Fišing je vrsta prevare koju koriste sajber kriminalci kako bi došli do poverljivih podataka uz pomoć lažnih veb stranica koje imitiraju legitimne veb sajtove. Nasuprot malicioznim programima koji su napravljeni za određene operativne sisteme, fišing napadi pogađaju sve uređaje koji imaju pristup internetu. Zato su oni toliko popularni kod prevaranata. Samo u 2013., proizvodi kompanije Kaspersky Lab su zaštitili oko 39.6 miliona korisnika od ovih sajber napada.
Fišing sajtovi koji ciljaju na finansijske podatke korisnika uglavnom koriste brendirana imena popularnih onlajn prodavnica, sisteme za elektronsko plaćanje i sisteme za elektronsko bankarstvo. U 2013, najčešće mete su bile banke, koje su korišćene u 70.6% svih finansijskih fišing napada. To je veliki porast u odnosu na 2012. kada je udeo tih napada bio oko 52%.
U 2013., anti-fišing tehnologije kompanije Kaspersky lab su blokirale ukupno 330 miliona napada, što je za 22.2% više u odnosu na prethodnu godinu.
Prevaranti koriste brendirana imena velikih kompanija sa velikim bazama podataka klijenata u potrazi za dobrom zaradom. Na primer, oko 60% svih fišing napada koji koriste lažne sajtove banaka korišćena su imena samo 25 banaka. Među sistemima za elektronsko plaćanje favoriti prevaranta su još jasniji - 88.3% fišing napada u ovoj kategoriji je pogodilo jedan od četiri međunarodna brenda: PayPal, American Express, Master Card i Visa.
Nekoliko godina zaredom Amazon je najpopularnije mesto za fišing napade koji koriste imena onlajn prodavnica. U toku tog perioda njegovo ime je upotrebljeno u 61% online fišing napada. U top 3 se nalaze i Apple i eBay, ali oni dosta zaostaju za Amazonom.
“Fišing napadi su toliko popularni jer se lako razvijaju i veoma su efikasni. Nije uvek lako onima koji dobro poznaju internet da razlikuju i dobro napravljeni lažni sajt od prave stranice, zbog čega je još važnije imati dobru zaštitu. Takođe, fišing napadi nanose štetu organizacijama čiji brend koriste, kako finansijsku, tako i reputacijsku,” rekao je Sergej Lozkin, glavni bezbednosni istraživač u kompaniji Kaspersky Lab.
Ne samo da imitiraju veb sajtove finansijskih institucija, već prevaranti takođe često vrše napade preko sajtova društvenih mreža. U 2013., broj napada koji su koristili Facebook i druge sajtove društvenih mreža porastao je za 6.8 procentualnih poena, i sada čini 35.4% ukupnog broja.
U izveštaju “Finansijski sajber napadi u 2013” su korišćeni podaci prikupljeni od Kaspersky Security Network učesnika.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



