





 Pratite nas preko RSS-a
CryptoLocker nije mrtav, pojavljuju se nove verzije malvera
Vesti, 22.07.2014, 09:28 AM
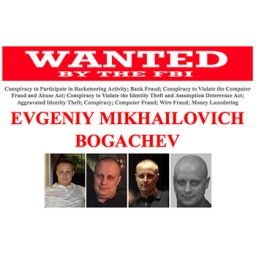
Kada je prošlog meseca okončana velika policijska akcija “Tovar” protiv bot mreže GameOver Zeus u kojoj su učestvovale policije iz brojnih država predvođene američkim FBI, uz podršku Evropskog centra za sajber kriminal i tehničku podršku nekoliko privatnih kompanija, saopšteno je da je ovom akcijom istovremeno neutralizovan i ozloglašeni ransomware CryptoLocker, koji je za distribuciju koristio infrastukturu GameOver.
Međutim, izgleda da policijska akcija nije mnogo uplašila sajber kriminalce.
I dok sa jedne strane FBI tvrdi da su “svi ili skoro svi” zaraženi aktivni računari oslobođeni iz bot mreže, da je Cryptolocker “nefunkcionalan” i da “ne može da šifruje novoinficirane računare” jer ne može da komunicira sa C&C serverima od kojih dobija instrukcije, kao ni da šalje RSA ključeve nakon šifrovanja, stručnjaci upozoravaju da su se pojavile nove verzije kripto-malvera i da se stvaraju nove mreže zaraženih računara.
Tajler Mofit, analitičar pretnji u kompaniji Webroot, izrazio je sumnje u tvrdnje koje je izneo FBI. On kaže da su u operaciji Tovar zaplenjeni samo serveri za komunikaciju sa računarima zaraženim malverom CryptoLocker koji su bili pod kontrolom jedne grupe kriminalaca koje je predvodio Jevgenij Bogačev koji se sada nalazi na potrenici FBI. Na CryptoLocker koji nije koristio infrastukturu GameOver Zeus i koji komunicira sa drugim C&C serverima ova akcija nije imala uticaja.
Nije samo grupa Jevgenija Bogačeva koristila CryptoLocker, isti maliciozni kod koriste i drugi sajber kriminalci, što znači da su infekcije malverom CryptoLocker i dalje prisutne.
Mofit kaže da su Jevgenij Bogačev i njegova grupa kontrolisali značajan deo Zeus bot mreža u poslu distibucije malvera CryptoLocker, ali da to sigurno nije bila potpuna pa čak ni većinska kontrola. I mnogi drigi sajber kriminalci su u igri, i oni takođe koriste Zeus bot mreže za širenje CryptoLockera.
"Većina autora širi svoje malvere preko bot mreža koje ili oni sami akumuliraju (kao što je to radio Jevgenij) ili samo rentiraju bot mrežu od nekoga kao što je Jevgenij (što je najčešće)”, kaže Mofit. “Tako da sada kada su Jevgenijevi serveri zaplenjeni, autori malvera će jednostavno iznajmljivati neke od mnogih drugih bot mreža koje se još uvek iznajmljuju.”
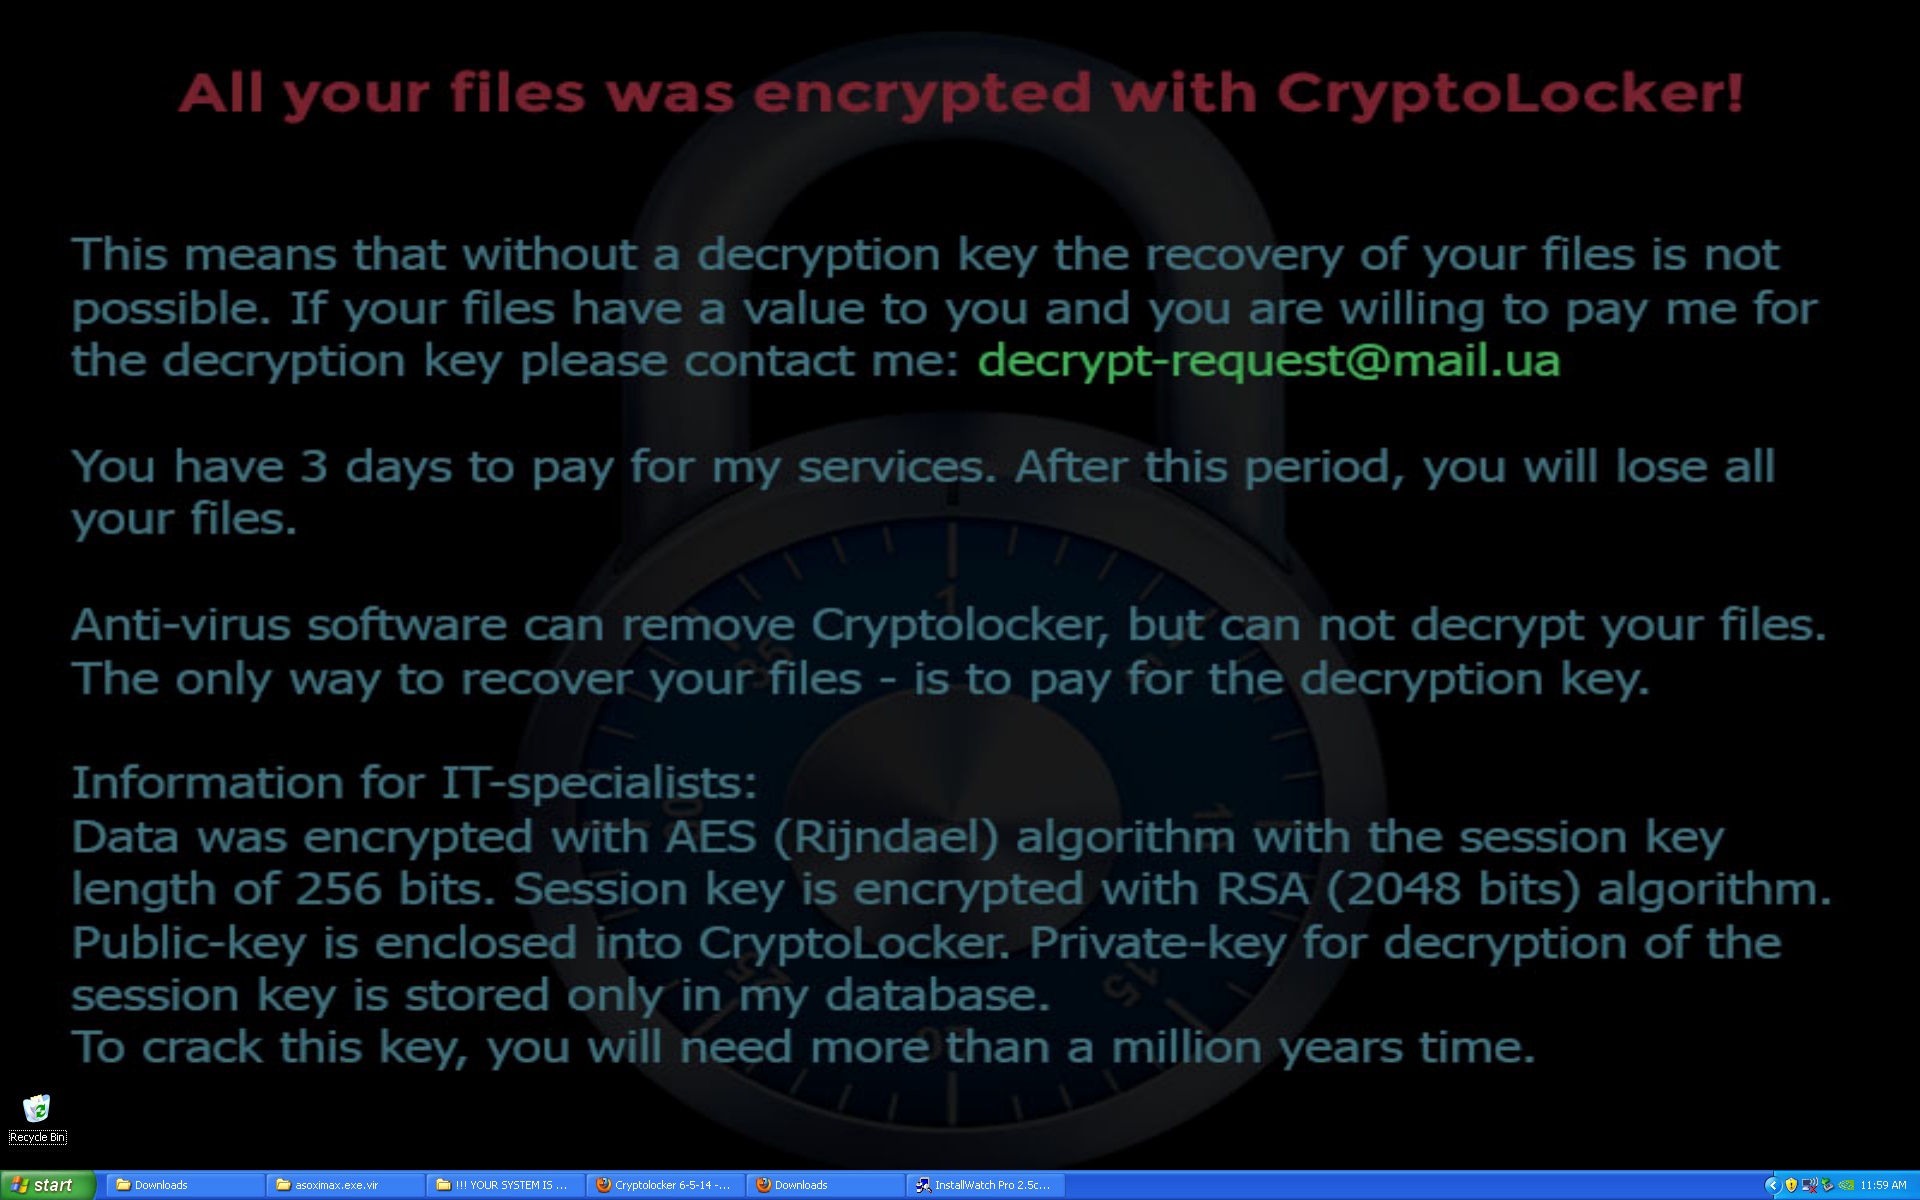
Šta više, autori malvera nastavljaju da poboljšavaju kod CryptoLockera pa su se pojavili novi ransomwarei kao što su CryptoWall, NewCryptoLocker, DirCrypt i CryptoDefence. Svi ovi malveri su neznatno izmenjeni CryptoLocker. Umesto poznatog interfejsa sa obaveštenjem o zaključanim fajlovima, nove verzije CryptoLockera menjaju pozadinu ekrana i u svakom folderu u kome se nalaze zaključani fajlovi prikazuju instrukcije u txt fajlu koje treba da pomognu korisnicima da otključaju zaražene računare. Novina je i da se kirminalci sada više oslanjaju na Tor mrežu, kada je reč o plaćanju otkupa, očigledno da bi zaštitili svoj identitet, ali i da bi smanjili troškove i tako povećali zaradu.
Najbolji način da se korisnici zaštite od ovakvih pretnji je da prave rezervne kopije važnih podataka koje treba čuvati na sigurnom, tako da i ako se desi infekcija računara nekom ovakvom pretnjom, fajlovi mogu biti vraćeni bez plaćanja kriminalcima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



