





 Pratite nas preko RSS-a
Darcula je nova taktika sajber kriminalaca a ako vam stigne ova poruka ne odgovarajte na nju
Vesti, 29.03.2024, 12:09 PM
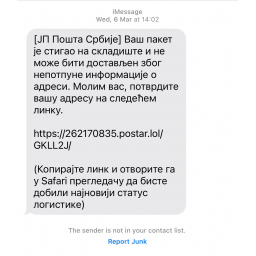
Izveštaj kompanije za sajber bezbednost Netcraft razotkrio je sofisticiranu phishing-as-a-service (PhaaS) platformu pod nazivom „Darcula“. Ova platforma se koristi za pokretanje masovnih napada na poštanske službe u više od 100 zemalja.
Darcula je značajna novina u svetu sajber kriminala. Za razliku od tradicionalnih phishing-as-a-service platformi koje se oslanjaju na komunikaciju putem e-pošte, Darcula koristi iMessage i Rich Communication Services (RCS) protokol za Google poruke. Ovo omogućava sajber kriminalcima da zaobiđu SMS zaštite koje se obično koriste za blokiranje pokušaja phishinga.
Zašto iMessage i RCS? iMessage i RCS nude funkcije poput mogućnosti slanja fajlova i poboljšanu podršku za medije, što ih čini legitimnijim od tradicionalnih SMS poruka. Pored toga, ove usluge se često koriste za ličnu komunikaciju, što korisnike čini ranjivijim na pokušaje phishinga.
Darcula platforma olakšava smishing, oblik phishinga koji koristi tekstualne poruke da prevari žrtve. Ove poruke se često lažno predstavljaju kao poruke legitimnih kompanija, kao što su poštanske službe, i obično podstiču korisnike da kliknu na linkove ili da daju poverljive informacije.
U slučaju napada usmerenih na poštanske službe, poruke koje navodno šalju nacionalne ili druge poštanske službe, obaveštavaju primaoce o propuštenim isporukama ili traže dodatne informacije za dostavljanje paketa. Klik na link u poruci može dovesti do veb sajta dizajniranog da ukrade korisničke akreditive za prijavu, podatke o kreditnoj kartici ili druge osetljive podatke.
Izveštaj Netcrafta otkriva da je Darcula operativna najmanje godinu dana i da je najpre korišćena u napadima na korisnike u Velikoj Britaniji i Sjedinjenim Državama. Kapacitet platforme da cilja poštanske usluge u više od 100 zemalja govori o njenom globalnom dometu i potencijalnom uticaju ovih phishing kampanja.
Iako je upotreba iMessagea i RCS-a u napadima novina, osnovni bezbednosni principi ostaju ključni u zaštiti. Korisnici bi trebalo da budu oprezni prema spam porukama, čak i onima koje dolaze od naizgled poznatih pošiljalaca.
Pokušaji „pecanja“ često stvaraju osećaj hitnosti, podstičući korisnike da kliknu na linkove ili odmah odgovore. Uvek odvojite minut da proverite legitimnost poruke tako što ćete direktno kontaktirati pošiljaoca preko proverenog broja telefona ili veb sajta.
Ali, čak i da kliknete na link, zahtev za osetljivim informacijama kao što su detalji o kreditnoj kartici ili neki drugi trebalo bi uvek da izazovu sumnju.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



