





 Pratite nas preko RSS-a
Distributeri bankarskog trojanca Dridex sada šire legitimni Avira installer
Vesti, 10.02.2016, 00:00 AM
Posle hapšenja jednog od članova grupe koja razvija i širi bankarski malver Dridex, septembra prošle godine, i posle privremenog prekida rada bot mreže Dridex koji je bio rezultat zajedničke akcije britanske Nacionalne agencije za kriminal, američkog FBI i Europolovog Centra za sajber kriminal (EC3), kriminalna grupa koja stoji iza malvera Dridex se ponovo suočava sa problemima.
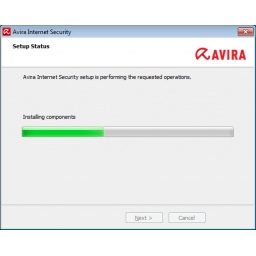
Neko je uspeo da kompromituje server sa koga se malver preuzima na računare žrtava, i da zameni loader Dridexa originalnim, ažuriranim Avira web installerom.
Tako sada kada korisnici otvore spam email, preuzmu Word dokument sa malicioznim macroima, i otvore ovaj dokument, umesto infekcije računara malverom oni dobijaju dodatnu zaštitu.
U kompaniji Avira ne znaju ko je odgovoran za ovo, ali imaju neke pretpostavke. “Ovo sigurno nije nešto što mi radimo”, kaće Moric Krol, stručnjak za malvere u kompaniji Avira.
Jedna od teorija je da su kriminalci sami ovo uradili da bi Avirom ometali procese detekcije drugih antivirusnih kompanija. Ipak, to je malo verovatno jer zašto bi kriminalci želeli da povećaju bezbednost računara koji su ciljevi.
Ovo nije prvi put da je Avira installer dodat malveru. Svojevremeno, i ransomwarei Cryptolocker i Tesla su uključivali Avira installer. U oba slučaja, ostalo je nejasno zašto su autori ovih malvera to uradili.

Izdvojeno
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
Pratite nas

Nagrade


Prijatelji



