





 Pratite nas preko RSS-a
Emailovi proizvođača antivirusa sa zakrpom u prilogu su spam iza koga se krije malver Zeus
Vesti, 22.11.2013, 11:25 AM
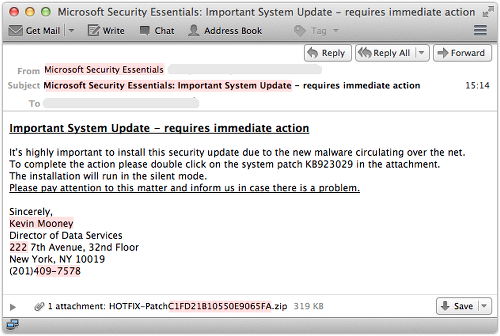
Kompanija Sophos upozorila je korisnike na spam emailove koji se šalju u ime različitih proizvođača antivirusa i u kojima je sakriven malver Zeus (Zbot).
Emailovi su veoma slični, razlikuju se samo imena proizvođača antivirusa koji navodno šalju ove emailove, a među njima se nalaze i zvučna imena kao što su AVG, Kaspersky i Microsoft.
I naslovi poruka se ne razlikuju: „Important System Update - requires immediate action“, ispred čega stoji naziv antivirusnog programa koga navodno treba ažurirati zbog zaštite od novog malvera koji kruži internetom, kako piše u emailu.
Korisniku se nalaže da otvori prilog i klikne na "sistemsku zakrpu KB923029", nakon čega će započeti instalacija zakrpe u pozadini. U suštini, ovo je jedino u vezi ovih emailova što nije laž - instalacija se zaista dešava u pozadini, samo što se umesto zakrpe instalira malver.
Iako se u emailovima eksplicitno ne spominje CryptoLocker u Sophos-u veruju da kriminalci računaju na to da su korisnici već nešto načuli o ovom malveru o kome se u poslednje vreme mnogo govori i da će možda zbog toga biti skloniji da pročitaju email i da eventualno otvore prilog.
Nešto kao „system patch KB923029“ ne postoji. Nijedna renomirana kompanija ne bi poslala sigurnosna ažuriranja u prilogu emaila.
U prilogu emaila je ZIP fajl koji sadrži EXE fajl koji se, kada se pokrene, instalira u C:\Documents and Settings\%USER%\Application Data\ pod nasumično odabranim imenom i dodaje se u registry key tako da se program pokreće svaki put kada se pokrene sistem.
Malver ZeuS koji je sakriven u ovim emailovima je poznati Trojanac koji je dizajniran za krađu osetljivih podataka sa zaraženih računara.
Zaključci se sami nameću: ne otvarajte priloge u emailovima koje niste očekivali, ne verujete tvrdnjama da proizvođači sofrvera šalju sigurnosne zakrpe emailom, obratite pažnju na gramatiku i pravopis u emailu koji se predstavlja kao zvanično obaveštenje renomirane kompanije, i ažurirajte softver redovno - ali nikada preuzimajući zakrpe koje vam stignu emailom.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



