





 Pratite nas preko RSS-a
Fišeri imaju novu taktiku za krađu lozinki - PDF dokumente sa malicioznim linkovima
Vesti, 31.01.2017, 00:30 AM
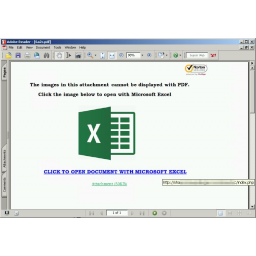
Poznato je, ili bi trebalo da bude poznato, da PDF fajlovi u emailovima mogu biti problem, jer hakeri neretko upravo preko PDF fajlova u spam emailovima šire malvere ili exploit kodove.
Međutim, hakeri su od nedavno počeli da koriste PDF fajlove kako bi naterali korisnike da unesu lozinke za svoje email naloge na dobro napravljenim fišing stranicama koje liče na prave.
Stručnjaci kompanije Microsoft su u poslednje vreme bili svedoci različitih verzija ovakvih napada, u kojima se koriste lažni emailovi koji sadrže PDF dokumente.
U jednom takvom napadu, izgledalo je kao da postoji greška, i da PDF dokument može biti prikazan samo sa Microsoft Excelom. Ali umesto otvaranja pomoću softvera koji imaju na računaru, potencijalne žrtve su upućivane da otvore link koji se nalazio u PDF dokumentu.
Ako korisnik to uradi, biće preusmeren na web stranicu koja izgleda tako da ubedi korisnika da dokument može biti otvoren samo ako se prijavi sa svojom email adresom i lozinkom za email nalog.
U jednom drugom napadu, PDF dokument sugeriše potencijalnim žrtvama da kliknu na link koji će im navodno omogućiti da vide dokument hostovan na Dropboxu. Korisnici se preusmeravaju na fišing stranicu na kojoj će navodno moći da vide dokument ako se prijave sa svojom email adresom i lozinkom.
Kada unesu lozinku, PDF dokument će im prikazan, zbog čega žrtve neće primetiti šta se dogodilo i da su im lozinke ukradene.
Napadi u kojima se koriste tehnike društvenog inženjeringa oslanjaju se na moguće propuste korisnika u donošenju odluka. Zbog toga je informisanost o napadima ključna.
"U vremenu kada vidimo povećani broj fišing napada sa unapređenim tehnikama društvenog inženjeringa, malo paranoje ne boli" kaže Alden Pornadsoro iz kompanije Microsoft. "Na primer, treba se upitati zašto Adobe Reader pokušava da otvori Excel fajl. Zapitajte se zašto Dropbox zahteva da unesete korisničko ime i lozinku za email nalog, a ne za Dropbox nalog."
Korisnici Microsoftovog browsera Edge u ovom slučaju su u maloj prednosti, jer SmartScreen tehnologija onemogućava da se fišing stranice učitavaju. Korisnicima Firefoxa može pomoći to što najnovija verzija browsera obeležava HTTP stranice za prijavljivanje kao nebezbedne.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



