





 Pratite nas preko RSS-a
Fišing emailovi kojima bi možda mogli poverovati: Urgent Windows Error Fix
Vesti, 16.10.2013, 09:48 AM
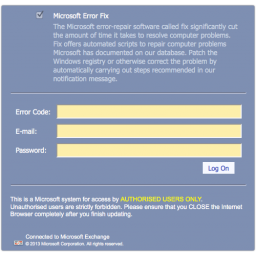
Kriminalci na internetu koriste svaku priliku da prevare korisnike i nateraju ih da im predaju podatke kao što su korisnička imena i lozinke. Ovi pokušaji kriminalaca da šarmiranjem, prevarom, ubeđivanjem ili zastrašivanjem nateraju korisnika da im preda podatke kao što su korisničko ime, lozinka, podaci o kreditnoj kartici i drugi, nazivaju se fišing.
Možda ste čuli ili čak imali iskustvo iz prve ruke sa septembarskim izdanjem Microsoft-ovog Patch Tuesday, redovnim mesečnim ažuriranjem koje je bilo praćeno izvesnim problemima pa su pojedina ažuriranja ponovo objavljena zbog problema sa instalacijom. Kriminalci su konfuziju koja je nastala zbog toga izgleda rešili da iskoriste pa su tako ove nedelje spam filteri kompanije Sophos, koja je proizvođač antivirusa, uspeli da „uhvate“ fišing emailove u kojima se kao tema koristi Microsoft-ov Patch Tuesday.
Mnogim korisnicima, naročito onima koji su imali probleme sa pomenutim ažuriranjem, ovaj email možda ne bi na prvi pogled izazvao sumnju.
Evo kako izgleda email koji navodno potpisuje Microsoft.
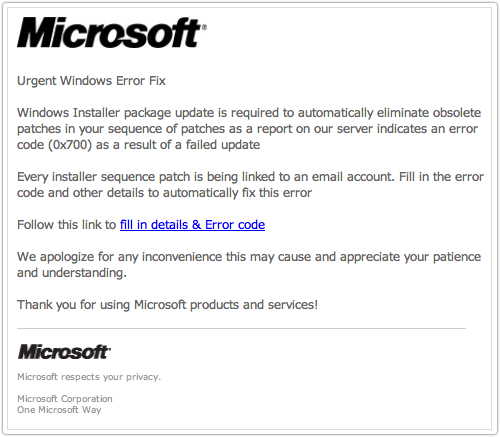
Link u emailu je očigledno lažan jer niti vodi do Microsoft-ovog servera, niti koristi HTTPS. Osim toga, Microsoft nikada ne isporučuje sigurnosna ažuriranja putem emaila.
U emailu se od korisnika traži da dostavi “error code” a zatim i da unese svoje podatke za pristup email nalogu.
Krajnji cilj prevaranta u ovom slučaju nije jasan, ali kompromitovani nalozi mogu biti iskorišćeni na najrazličitije načine koji uključuju fišing napade na prijatelje i kolege žrtve, upad u naloge na društvenim mrežama i druge naloge, distribuciju malvera i brojne druge zlonamerne aktivnosti.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



