





 Pratite nas preko RSS-a
Fišing koji zaobilazi “crne liste” browsera
Vesti, 18.03.2011, 09:03 AM

Kako bi zaobišli crne liste ("blacklist") browser-a, prevaranti na internetu koriste HTML atačmente umesto URL adresa, upozoravaju stručnjaci kompanije M86.
Naime, u uobičajenim fišing prevarama, prevaranti koriste sopstvene veb sajtove sa formularima za prijavljivanje koji su nalik onim formularima koje koriste online servisi banaka, veb sajtovi društvenih mreža, sajtovi aukcijskih kuća ili servisi za platne transakcije. Kako bi namamili korisnike da ostave podatke za prijavu na svoje naloge ili druge poverljive podatke, fišeri koriste linkove koje šalju email-om ili preko kratkih poruka (instant messaging).
Međutim, s obzirom da su Chrome i Firefox uspešni u prepoznavanju fišing sajtova na koje upozoravaju korisnike onda kada se tokom surfovanja oni nađu na nekom od njih, prevaranti su prinuđeni da promene taktiku kako bi namamili žrtve u fišing zamke, tako da u kampanji na koju upozorava M86 koriste email poruke sa dodatkom HTML fajlova.
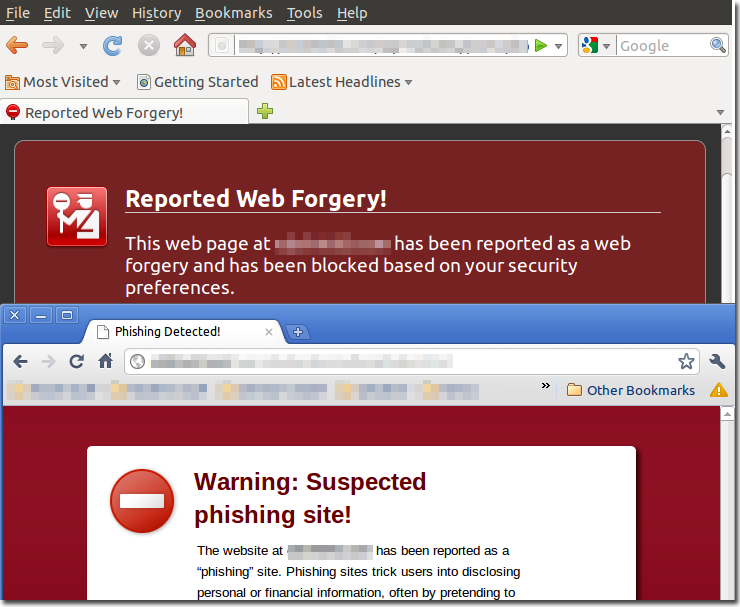
Po ovom scenariju od žrtava se ne zahteva da posete fišing veb sajtove, kao što je uobičajeno, i da tamo popunjavaju formulare koji izgledaju kao legitimni, ostavljaju lozinke i slične poverljive podatke. Umesto toga, spameri šalju korisnicima formulare kao HTML atačmente u email porukama.
Nakon što korisnik popuni formular sa podacima koje fišer želi da ukrade i klikne na “submit”, podaci se šalju preko browser-a putem POST zahteva PHP veb serverima koji su hakovani.
Kada POST zahtevi šalju podatke fišing veb serveru, Google Chrome i Mozilla Firefox ne detektuju bilo kakvu zlonamernu aktivnost,” kažu u kompaniji M86. “Kampanja koja traje mesec dana ostala je neprimećena, tako da se čini da je taktika prilično efikasna.”
Browser-i ne prepoznaju aktivnost kao zlonamernu zbog toga što nema mnogo PHP servera čije je hakovanje prijavljeno, pa se njihove URL adrese ne nalaze a crnim listama browser-a.
Da bi se zaštitili od ovakvih prevara, korisnici treba da izbegavaju otvaranje HTML atačmenta u email porukama koje izgledaju sumnjivo. Pored toga, treba imati na umu da finansijske organizacije nikada ne šalju takve atačmente u email porukama svojim klijentima.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



