





 Pratite nas preko RSS-a
Fišing napad na korisnike Gmaila, Hotmaila i Yahoo Maila
Vesti, 23.06.2015, 08:00 AM
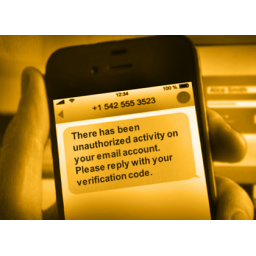
Najefikasnije prevare su često veoma jednostavne. Istraživači iz kompanije Symantec primetili su spear-phishing napade na korisnike mobilnih uređaja, u kojima se koristi veoma ubedljiv društveni inženjering sa ciljem da se dobije pristup email nalozima žrtava.
Da bi napad bio uspešan, sajber kriminalci moraju da znaju email adresu potencijalne žrtve i broj mobilnog telefona. Napači koriste opciju oporavka lozinke koju nude mnogi email provaderi kako bi korisnici koji zaborave lozinke mogli da pristupe svojim nalozima, između ostalog i na taj način što im se šalje verifikacioni kod na mobilni telefon.
Žrtve su u većini slučajeva korisnici Gmaila, Hotmaila i Yahoo Maila.
Kako funkcioniše takav napad istraživači Symanteca su pokazali na primeru korisnika Gmaila.
Žrtva je dodala svoj broj mobilnog telefona Gmail nalogu tako da će u slučaju da zaboravi lozinku dobiti SMS sa verifikacionim kodom sa kojim će moći da pristupi nalogu.
Napadač koji želi da pristupi ovom nalogu ne zna lozinku, ali zna email adresu i broj telefona. Na stranici za prijavljivanje na Gmail nalog on unosi tu email adresu i zatim klikne na link “Need help?”, a potom od nekoliko ponuđenih opcija bira opciju “I don't know my password”. Napadaču se zatim nudi nekoliko opcija uključujući i one kojima se traži da unese poslednju lozinku koje se seća i da potvrdi poništenje lozinke na telefonu [proizvođač i model uređaja]. Preskakanjem ovih opcija, napadač dolazi do opcije “Get a verification code on my phone: [MOBILE PHONE NUMBER].
Sledeće što napadač radi je da izabere opciju prijema SMS poruke na navedeni broj telefona. Tako će žrtva dobiti SMS poruku sa šestocifrenim kodom: “Your Google Verification code is [šestocifreni kod]”.
Napadač tada šalje žrtvi SMS poruku u kojoj se kaže da je Google otkrio neobičnu aktivnost na njenom nalogu, i da treba da pošalje SMS poruku sa kodom koju je dobila da bi zaustavila ovu aktivnost. Ako poveruje, žrtva će na ovu poruku napadača odgovoriti i poslati kod koji je dobila od Googlea.
Napadač će zatim iskoristiti kod da bi dobio privremenu lozinku i pristupio njenom email nalogu.
Ako verifikacioni kod ne radi, napadači će žrtvi poslati još jednu SMS poruku u kojoj se kaže da je Google otkrio neovlašćeno prijavljivanje na njen nalog i da je zbog toga još jednom poslat verifikacioni kod putem SMS-a, koji žrtva treba da pošalje napadaču.
Kada napadač pristupi nalogu, on može, između ostalog, da doda nalogu alternativnu email adresu i da podesi da se kopije svih poruka prosleđuju na tu adresu. Privremena lozinka može biti poslata žrtvi, koja neće znati da se svi njeni emailovi šalju napadaču.
Time ovaj napad postaje još ubedljiviji, jer žrtva misli da su ove poruke prave i da je nalog sada bezbedan.
Sajber kriminalce koji izvode ove napade izgleda ne zanima novac, već žele da prikupe informacije o ciljevima tako da nema masovnih napada na korisnike, već je reč o napadima na pojedince. Ovo podseća na metode koje koriste APT grupe.
Ovaj metod napada je ekonomičniji od tradicionalnog spear-phishinga, kada napadač mora da registruje domen i da napravi fišing sajt. Jedino što kriminalce u ovom slučaju košta su SMS poruke.
Pored toga, ovakav napad je teže otkriti.
Korisnici treba da budu oprezni sa SMS porukama u kojima se od njih traže verifikacioni kodovi, posebno ako oni nisu tražili te kodove. Ako nisu sigurni u legitimnost takvog neočekivanog zahteva, korisnici mogu da provere sa svojim email provajderom da li je neka takva poruka legitimna.
U legitimnim porukama koje šalju servisi za oporavak lozinke od korisnika se nikad ne traži da odgovore na poruku na bilo koji način.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



