





 Pratite nas preko RSS-a
Funkcija automatskog popunjavanja sigurnosnog koda izlaže korisnike macOS i iOS riziku od bankarskih prevara
Vesti, 01.11.2018, 10:00 AM
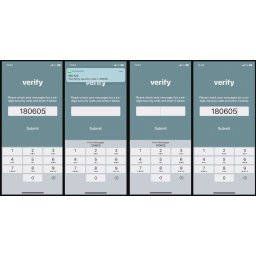
Stručnjak za bezbednost Andreas Gutman u julu je upozorio da bi funkcija Security Code AutoFill (automatsko popunjavanje sigurnosnog koda) koja je dodata u iOS 12 mogla omogućiti sajber kriminalcima da pokreću takozvane “čovek u sredini” napade, kako bi prevarili korisnike i ukrali novac sa njihovih računa.
Iako je Apple popravio ovu funkciju koja automatski prikazuje jednokratne lozinke koje se dobijaju putem SMS-a kao predlog za automatsko popunjavanje, mehanizam koji omogućava napadačima da iskoriste funkciju na zlonameran način još uvek postoji.
Pored toga što je ispravio ovaj propust, Apple je i redizajnirao automatsko popunjavanje sigurnosnog koda kako bi se skenirao iznos novca u transkaciji koju treba potvrditi, a kada ga pronađe, prikazuje se jednokratni kod za automatsko popunjavanje koji će korisnicima omogućiti da se uvere da vrednost transakcije nije izmenjena od strane drugog lica.
"Security Code AutoFill ne prikazuje sve informacije potrebne korisnicima da donesu odluku o tome da li da pošalju sigurnosni kod. Ipak, na korisniku je da donese pravu odluku. Na primer, važno je znati koji je servis poslao sigurnosni kod i iz kog razloga. "
To znači da napadači mogu da izmene druge vrednosti uključene u dolazni SMS kao što je destinacija bankarske transakcije koju korisnik mora proveriti, što povećava rizik od prevare.
Gutman opisuje četiri vektora napada koji se mogu koristiti za kompromitovanje transakcija potvrđenih korišćenjem jednokratnih kodova poslatih putem SMS-a - “čovek u pretraživaču”, kompromitovani JavaScript izvorni kod, fišing i “čovek u sredini”.
"Svaki napad je opisan kao napad na drugu vrstu online servisa: online bankarstvo, plaćanje kreditnim karticama, online nalog i aplikacija registrovana na broj telefona", kaže Gutman.
Svi ovi napadi korste podrazumevano ponašanje funkcije automatskog popunjavanja sigurnosnog koda, a ne neke druge bagove.
Iako Appleova ispravka ranije prijavljenog problema u ovoj funkciji zaista pomaže, korisnici iOS 12 i MacOS Mojave su i dalje podložni različitim vrstama napada koji ih izlažu riziku od bankarskih prevara.
Nažalost, korisnici nisu u mogućnosti da reše ovaj problem na bilo koji način osim što će odustati od funkcije automatskog popunjavanja sigurnosnog koda i vratiti se na ručno unošenje jednokratnih lozinki koje primaju putem SMS-a.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



